



В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

Специалист в области безопасности обнаружил уязвимость в торговых автоматах, разрабатываемых популярным итальянским вендором Argenta. Устройства Argenta используются по всей стране для продажи разной продукции — от освежающих напитков до сигарет.

Уязвимые автоматы поддерживают технологии Bluetooth Low Energy (BLE) и Near Field Communication (NFC), которые позволяют подключаться к ним с помощью смартфона и оплачивать покупки, используя мобильное устройство.

В поисках бреши в безопасности эксперт Маттео Пизани, итальянский хакер и технический директор Remoria VR, декомпилировал мобильное приложение от Argenta. Именно это приложение позволяет смартфону подключиться к торговому автомату.

После анализа активности программы Пизани наткнулся на упоминания RushOrm, инструмента для Android, который маппингует классы Java в SQL-таблицах. Это значит, решил эксперт, что приложение работает с базами данных.

Исследователь вычислил, что приложение использует базу данных с именем «argenta.db». Пизани попробовал открыть БД на своем ноутбуке — она была защищена паролем. Изучив исходный код приложения, специалист обнаружил конфигурационный файл RushOrm.

Благодаря ему стало понятно — приложение использует IMEI телефона для ограничения доступа к базе данных. Сама БД содержала множество таблиц, но внимание Пизани привлекла «UserWallets», которая содержала изменяемое поле «walletCredit».

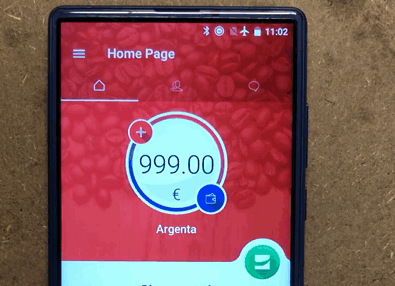
Значение этого поля определяет, сколько средств пользователь может потратить в автомате Argento. В итоге Пизани удалось увеличить сумму до 999 евро. Соответствующую картинку специалист прикрепил в качестве доказательства:

Более того, эксперт опубликовал видео, где подробно демонстрируется реализация атаки с использованием этой уязвимости:

Новые файлы в Windows могут наследовать дату старых, но это не баг

Создали новый файл, открыли его свойства, а Windows уверяет, что он появился вчера? Нет, система не сошла с ума. Это File System Tunnelling — файловое туннелирование, которое Windows использует уже несколько десятилетий, объяснил один из специалистов Microsoft.

Как выяснили в Windows Latest, после удаления или переименования файла система ненадолго сохраняет его метаданные в специальном кеше.

Если в той же папке быстро создать новый файл с прежним именем, он может унаследовать дату создания предшественника и соответствие между длинным и коротким именами.

По умолчанию метаданные хранятся около 15 секунд. Само содержимое удалённого файла при этом не воскресает, только дата и служебная информация.


Механизм появился не ради издевательства над пользователями. Многие программы сохраняют документы безопасным способом: создают временный файл с изменениями, удаляют оригинал, а затем переименовывают временный файл. Без туннелирования Windows считала бы такой документ совершенно новым и каждый раз меняла дату его создания.

Вторая причина тянется прямиком из эпохи DOS и 16-битных приложений. Старые программы работали с короткими именами формата 8.3, поэтому Windows требовалось сохранять связь между ними и привычными длинными названиями файлов.

Туннелирование срабатывает при определённых сочетаниях удаления, создания и переименования файлов в одной папке. Кеш временный и постепенно очищается, поэтому документ, удалённый месяц назад, внезапно не передаст свою дату новому тёзке.

Так что если свежий файл приписывает себе чужой возраст, Проводник не обязательно врёт. Возможно, Windows просто снова тащит за собой совместимость времён, когда длинное имя файла уже считалось роскошью.

RSS: Новости на портале Anti-Malware.ru