



Функция браузеров Do Not Track совершенно не защищает пользователей

Функция браузеров Do Not Track совершенно не защищает пользователей

Функция браузеров Do Not Track совершенно не защищает пользователей

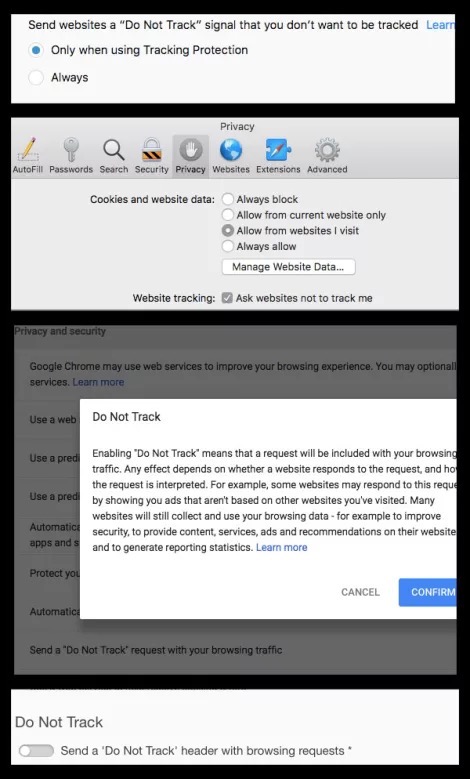
Эксперты сообщают, что функция «Do Not Track» (запрет на отслеживание интернет-активности сайтами), реализованная во всех современных браузерах, совершенно бесполезна. Она никак не обеспечивает более конфиденциального веб-серфинга.

Небольшой процент пользователей считает, что «Do Not Track» может запретить сайтам для взрослых отслеживать историю просмотров, или, например, что это спасет их от фиксирования посещаемых сайтов со стороны Facebook и сторонних трекеров.

Согласно статистике Gizmodo Media Group, 9 % посетителей активируют эту функцию.

Однако стоит учитывать, что посещаемый веб-ресурс вправе сам выбрать, учитывать ли этот запрос от браузера. Среди добросовестных сайтов, которые полностью соблюдают предписанные «Do Not Track» значения, можно отметить Pinterest и Medium.

Но существуют миллионы площадок, которые просто игнорируют этот параметр. Причем среди них настоящие интернет-гиганты вроде Google, Facebook, а также сайты взрослой тематики Pornhub и xHamster.

Удивительно, что в браузере Chrome предусмотрен параметр, запрещающий отслеживание онлайн-активности, однако сама Google, разрабатывающая этот браузер, не учитывает его.

«При всем уважении, это совершенно провальный эксперимент. Сейчас вопрос стоит так — стоит ли признать это и избавить браузеры от этой функци», — говорит Джонатан Майер из Принстонского университета.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru