



Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

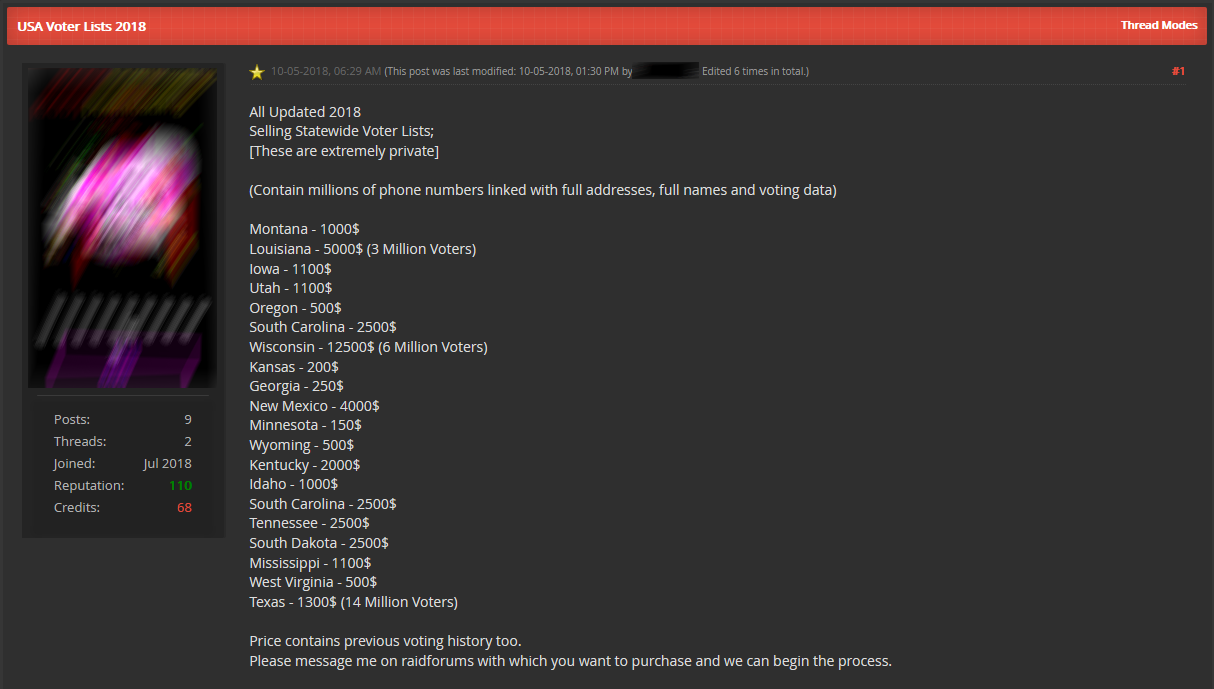
Информация около 35 миллионов избирателей США свободно распространяется на популярном форуме хакерской тематики. Утечку обнаружили специалисты компаний Anomali Labs и Intel471, которые наткнулись на рекламное объявление, предлагающее купить эти персональные данные.

Исследователи утверждают, что проанализировали соответствующие образцы записей в распространяемой базе данных, что позволило выявить — информация действительно принадлежит пользователям и является достоверной «с высокой степенью вероятности».

«Насколько нам известно, это первый случай продажи киберпреступниками данных избирателей 2018 года», — заявили эксперты.

По словам исследователей, утекшие данные содержат следующую информацию: полные имена, номера мобильных телефонов, физические адреса, история голосования, а также другая информация, относящаяся непосредственно к выборам.

Злоумышленники получили данные из 19 штатов США. Прайс-лист преступников выглядит следующим образом:

  • Монтана - 1000$
  • Луизиана - 5000$ (3 миллиона избирателей)
  • Айова - 1100$
  • Юта - 1100$
  • Орегон - 500$
  • Южная Каролина - 2500$
  • Висконсин - 12500$ (6 миллионов избирателей)
  • Канзас - 200$
  • Джорджия - 250$
  • Нью-Мексико - 4000$
  • Миннесота - 150$
  • Вайоминг - 500$
  • Кентукки - 2000$
  • Айдахо - 1000$
  • Теннесси - 2500$
  • Южная Дакота - 2500$
  • Миссисипи - 1100$
  • Западная Виргиния - 500$
  • Техас - 1300$ (14 миллионов избирателей)

За все 19 баз данных злоумышленники требуют $42 200.

Есть мнение, что продаваемая информация была добыта в ходе утечки, которую допустила компания Robocent.

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru