



Обнаружен очень мощный и гибко настраиваемый Android-троян

Обнаружен очень мощный и гибко настраиваемый Android-троян

Обнаружен очень мощный и гибко настраиваемый Android-троян

Эксперты Cisco Talos обнаружили новый троян для мобильной операционной системы Android, который получил имя GPlayed. Вредонос, обладая множеством встроенных возможностей, также легко настраивается, предоставляя злоумышленникам удобную платформу для кибератак на мобильные устройства.

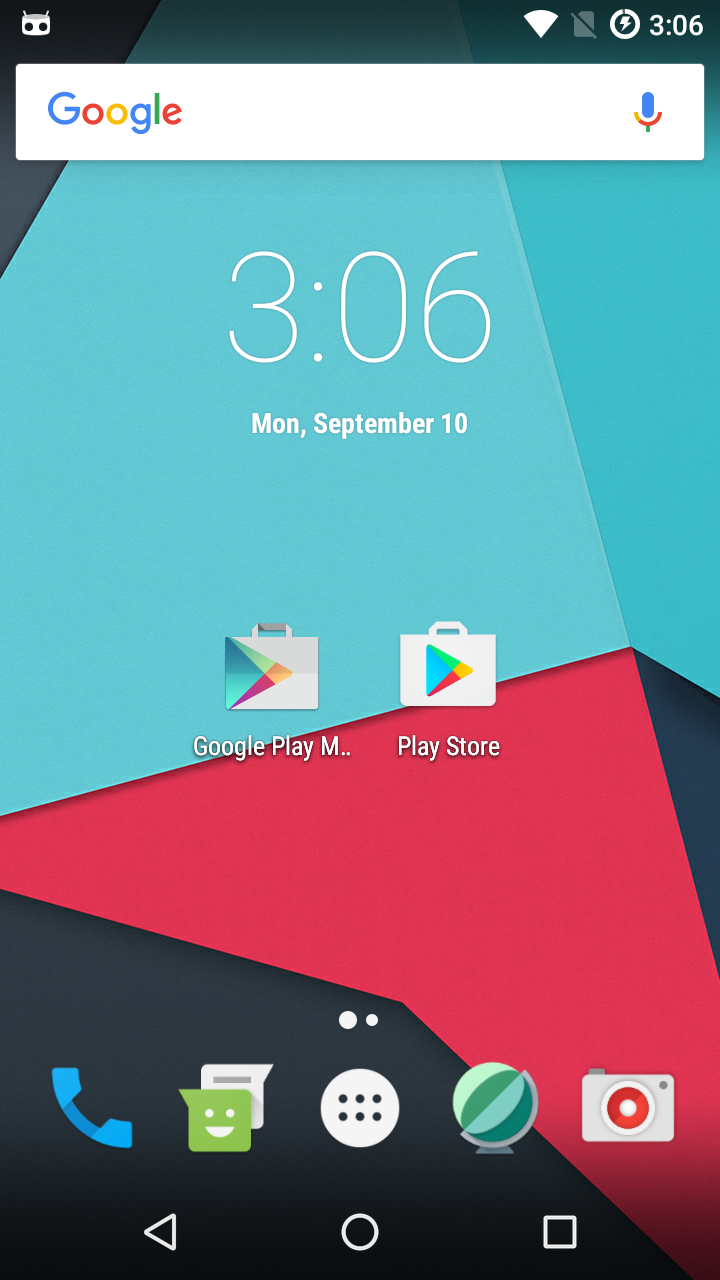
«Проанализированный нами образец использовал иконку приложения, очень напоминающую иконку официального Play Store», — пишут специалисты в блоге.

Исследователи предоставили скриншот, на котором рядом помещены иконки злонамеренного приложения и официального магазина Google.

Этот зловред отличается поразительной способностью адаптироваться под различные нужды атакующих. Например, злоумышленник может удаленно загружать плагины, производить инъекцию скриптов и даже компилировать новый .NET-код.

«Наш анализ показывает, что троян все еще находится на стадии тестирования. Но, учитывая его возможности, каждый пользователь Android должен опасаться GPlayed».

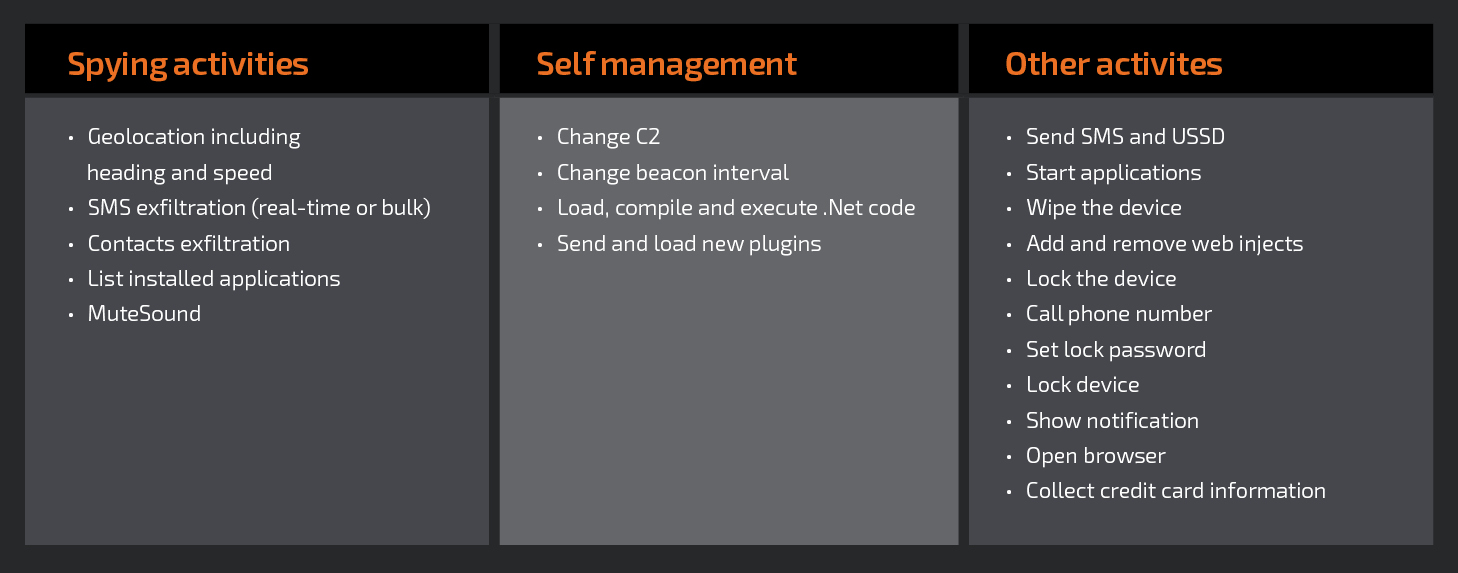
Эксперты также предоставили список возможностей трояна «из коробки»:

Как мы видим, троян может отправлять и читать SMS-сообщения, извлекать контакты, менять на ходу командный сервер C&C, звонить на определенные номера, удалять всю информацию с устройства, блокировать устройство, устанавливать пароль для доступа к смартфону, отображать уведомления, открывать браузер и прочее.

Пользователям придется быть очень бдительными, если злоумышленники запустят GPlayed в реальных атаках.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru