



Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

Эксперты установили связь группы TeleBots с бэкдором Industroyer

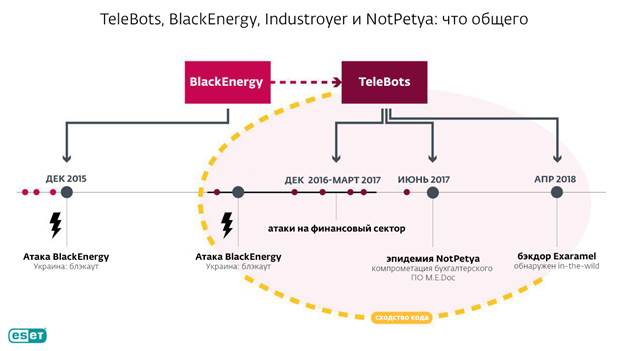
Специалисты антивирусной компании ESET смогли установить связь между киберпреступной группой TeleBots со сложным вредоносным комплексом Industroyer, который был разработан специально для атак на энергетический сектор.

Впервые эксперты заподозрили наличие этой связи апреле этого года, когда группа TeleBots начала активно использовать бэкдор, который детектируется ESET как Exaramel. Оказалось, что Exaramel является усовершенствованной версией Industroyer.

Специалисты напоминают, что TeleBots участвовали в кибератаках NotPetya, которые имели место летом прошлого года. Эта же группировка причастна к атакам 2015 года на украинские энергетические предприятия и другие объекты. Тогда злоумышленники использовали вредонос BlackEnergy.

В июне 2017 года ESET представила исследование вредоносной программы Industroyer, предназначенной для нарушения критических процессов в промышленных системах управления, в частности, в энергокомпаниях. Подобный зловред мог стать причиной сбоя энергоснабжения в Киеве в декабре 2016 года.

«Предположения относительно связи Industroyer с группой TeleBots появились вскоре после того, как Industroyer попала в энергосистему Украины, – комментирует Антон Черепанов, старший вирусный аналитик ESET, который руководил исследованиями Industroyer и NotPetya. – Тем не менее, доказательств до настоящего времени представлено не было. Открытие Exaramel показывает, что группа TeleBots сохраняет активность в 2018 году и продолжает совершенствовать тактику и инструментарий».

Более подробная информация о новом бэкдоре TeleBots и индикаторы компрометации – в блоге ESET.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru