



Google предоставила статистику запросов персональных данных из России

Google предоставила статистику запросов персональных данных из России

Google предоставила статистику запросов персональных данных из России

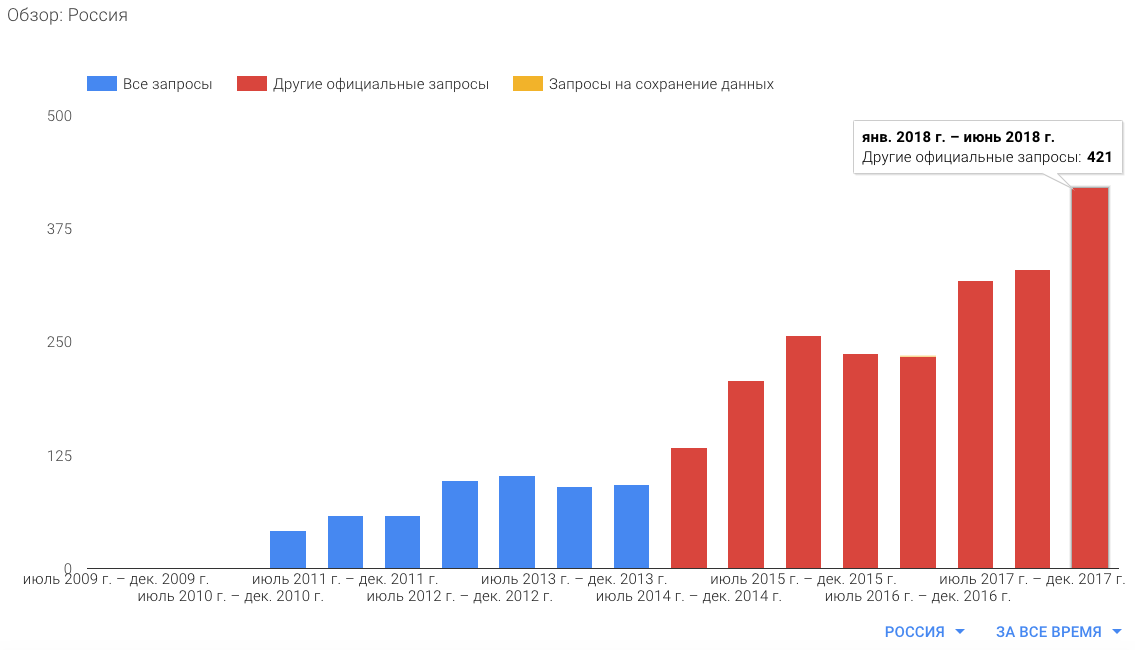
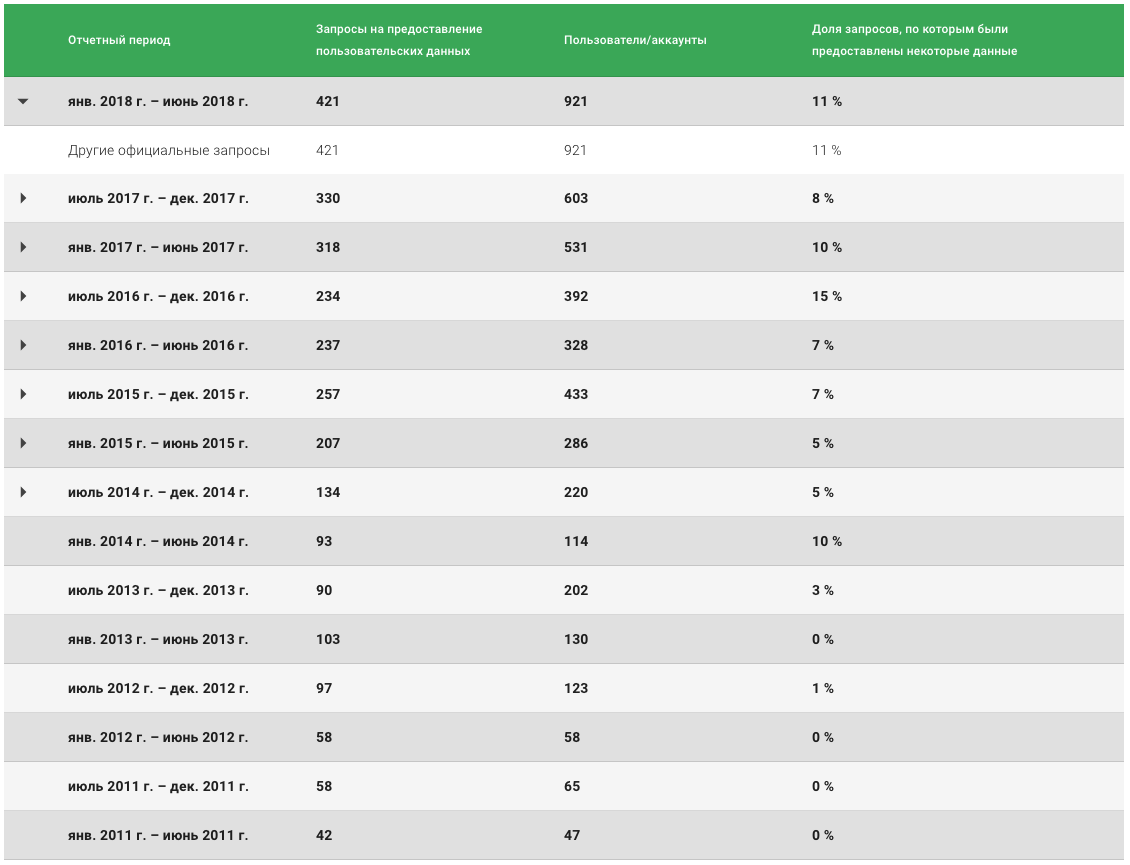
Корпорация Google предоставила подробный отчет запросов госорганов России персональных данных граждан страны. Статистика взята за первую половину 2018 года (с января по июнь). Всего таких запросов пришло 421, они касались 921 учетной записи пользователей сервисов интернет-гиганта.

Из общего числа запросов ИТ-корпорация частично удовлетворила 11 % — по этому количеству запросов были предоставлены некоторые данные.

«За некоторыми ограничениями, мы публикуем сведения о том, сколько запросов персональных данных пользователей поступает к нам от государственных органов каждые полгода, а также о том, какого количества пользователей и аккаунтов касаются эти запросы. Мы стали делиться этой информацией с первой половины 2011 г. и сначала раскрывали только число пользователей и аккаунтов», — пишет Google в своем отчете.

Количество запросов и упоминаемых в них пользователей/аккаунтов по отчетным периодам:

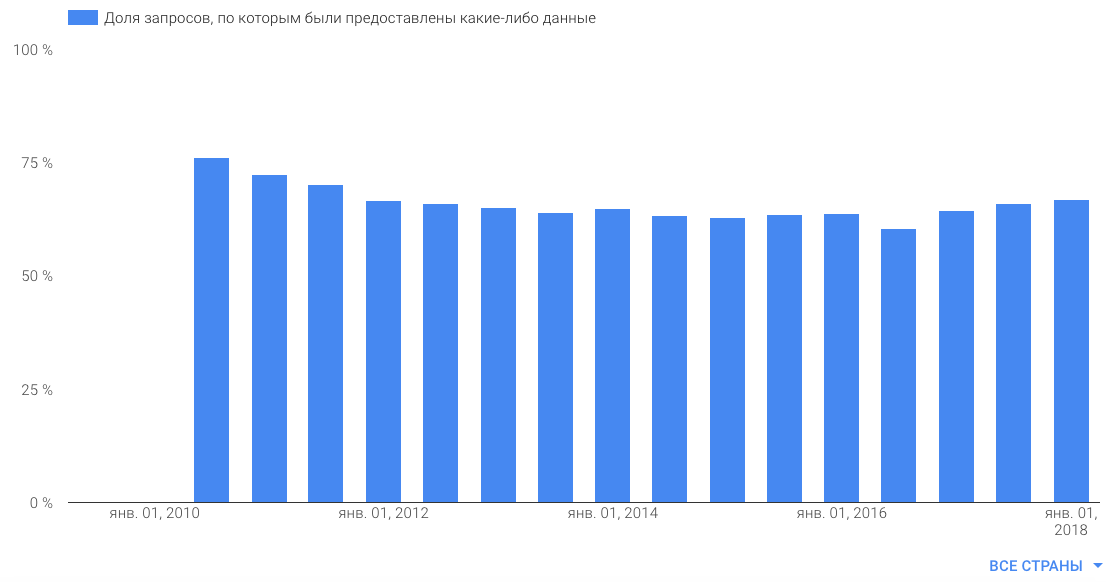
Что касается доли запросов, по которой ИТ-гигант представил информацию:

«На этой диаграмме показан процент запросов, по которым мы согласились предоставить заявителям какую-либо информацию. Рассматривая каждый запрос, мы проверяем его на соответствие действующим законам и правилам компании Google».

«Если мы считаем, что изложенные в нем требования носят слишком широкий характер, то предлагаем заявителю сузить их. В некоторых случаях мы можем отклонить запрос вне зависимости от того, собирается ли пользователь оспаривать его в суде или нет».

Напомним, что на этой неделе Google опубликовала информацию о крупной утечке данных своих пользователей. Согласно заявлению интернет-гиганта, информация учетных записей 500 000 пользователей сервиса Google Plus была раскрыта из-за бага в платформе разработчиков. Благодаря ошибке стали доступны имена пользователей, адреса электронной почты, вид деятельности, пол и возраст.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru