



Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

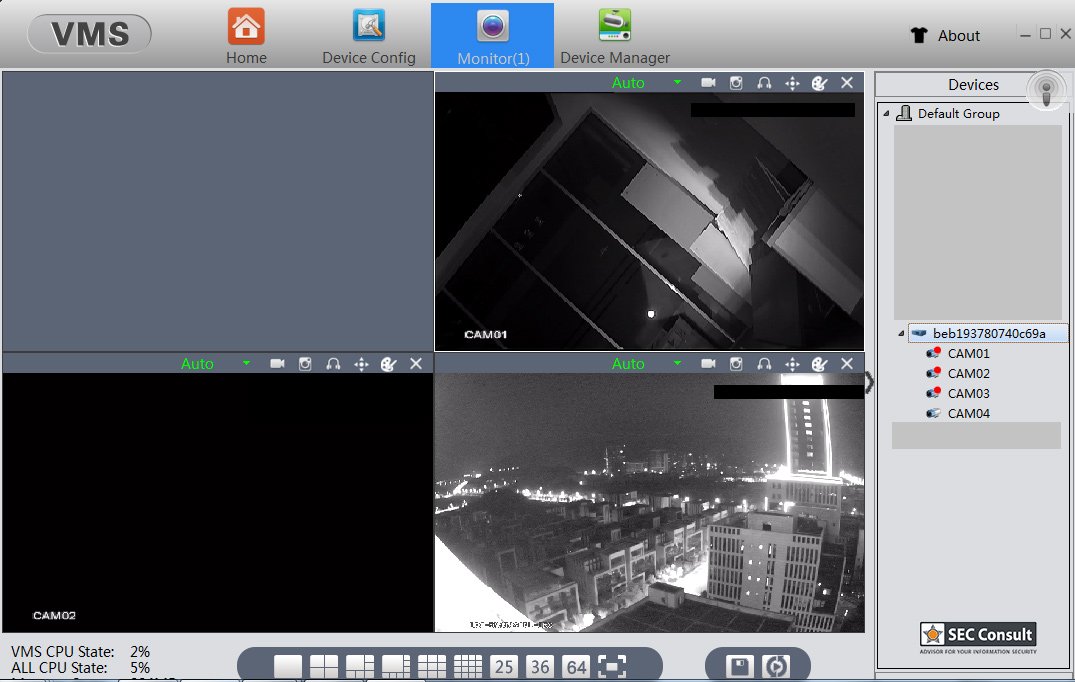
Согласно экспертам в области безопасности, миллионы камер наблюдения содержат уязвимости, позволяющие удаленному злоумышленнику получить контроль над устройствами. Проблема затрагивает камеры, произведенные китайской компанией Hangzhou Xiongmai Technology.

Примечательно, что пользователи столкнулись с проблемой идентификации уязвимых устройств, так как компания поставляет свои устройства по принципу White label (концепция, предусматривающая производство немарочных продуктов или услуг одной компанией и использование таких продуктов или услуг другой компанией под своим брендом).

Проще говоря, другие компании брали продукцию Hangzhou Xiongmai Technology и проставляли на ней свой логотип. Исследователи EU-based SEC Consult выявили более 100 таких компаний, которые ребрендировали камеры Xiongmai.

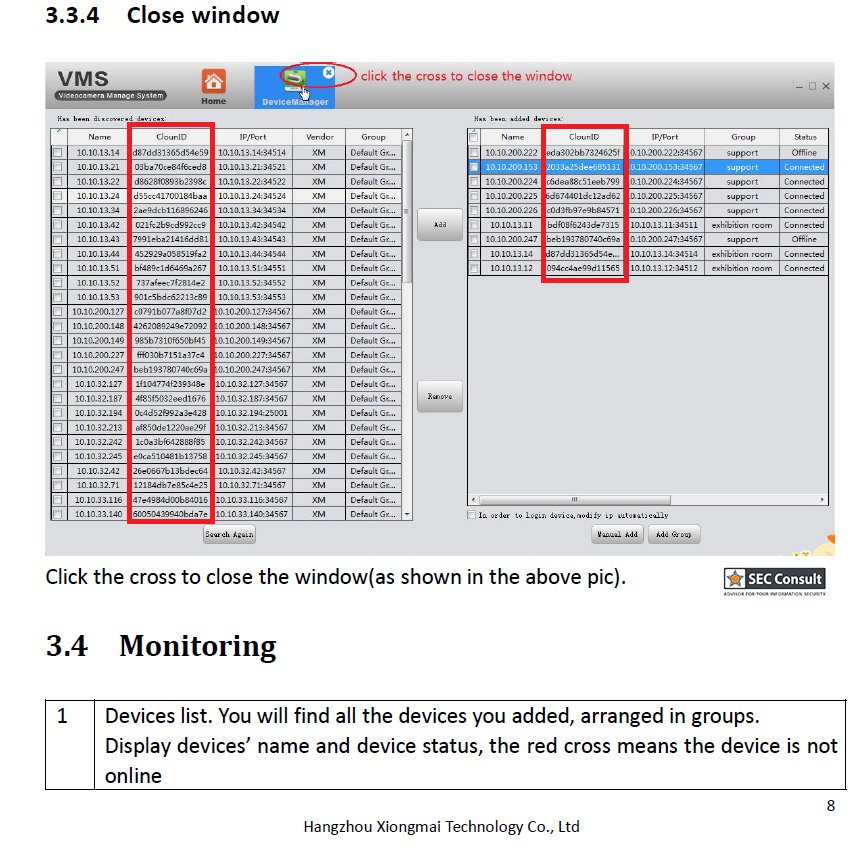
Все эти устройства крайне легко взломать. Причиной наличия всех уязвимостей является функция, которая получила имя «XMEye P2P Cloud». Принцип работы XMEye P2P Cloud заключается в создании туннеля между устройством пользователя и облачным аккаунтом XMEye.

Пользователь может получить доступ к этому аккаунту с помощью браузера или через специальное приложение.

Специалисты говорят, что эти облачные аккаунты плохо защищены — например, злоумышленник может угадать идентификатор учетной записи, ибо он основан на MAC-адресе. Во-вторых, эти аккаунты используют имя пользователя «admin» по умолчанию, при этом пароль не используется.

В-третьих, пользователям не предлагается изменить учетные данные в процессе настройки аккаунта. В-четвертых, даже если пользователь поменяет пароль, существует некий скрытый аккаунт со связкой имя пользователя-пароль: «default/tluafed».

Наконец, доступ к этой скрытой учетной записи позволит атакующему инициировать процесс обновления прошивки. Поскольку Xiongmai не подписывает свои обновления, злоумышленник легко может «подсунуть» свою версию, содержащую вредоносную составляющую.

Android-приложения смогут проверять патчи вплоть до отдельных компонентов

Одна дата патча безопасности в настройках Android больше не расскажет всю правду о защищённости смартфона. Google выпустила стабильные библиотеки AndroidX Security State, позволяющие приложениям проверять обновления отдельно для операционной системы, системных модулей и ядра Linux.

Как объяснили разработчики Google, новая система использует три показателя. DSPL сообщает, какие патчи уже установлены на устройстве, PSPL — какие заплатки официально опубликованы, а ASPL — какие обновления доступны конкретному смартфону прямо сейчас.

Смысл простой: приложение сможет разобраться, что именно обновлено, а где производитель немного не успел. Для ядра Linux уровень защиты будет определяться по версии — например, 5.15.159 или 6.1.91.

Особенно по вкусу новинка можно прийтись банкам, финтеху и корпоративным разработчикам. Приложение сможет проверить состояние устройства перед крупным платежом, подключением учётных данных или предоставлением доступа к рабочим ресурсам. Если нужное обновление уже ждёт установки, пользователя попросят сначала поставить его.


Доступна и проверка отдельных CVE. Например, сервис сможет убедиться, что уязвимости NFC или Bluetooth закрыты, прежде чем разрешить бесконтактную оплату или обмен данными поблизости. Информация об уязвимостях поступает из базы Open Source Vulnerabilities.

Библиотека Security State вышла в версии 1.1.0, а Security State Provider — 1.0.0. Последняя позволяет производителям и OTA-клиентам стандартно сообщать приложениям о доступных обновлениях. Google Play System Updates и GOTA уже поддерживают эту схему, а остальных производителей Google пока приглашает не тормозить и присоединяться.

RSS: Новости на портале Anti-Malware.ru