



Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

Миллионы камер наблюдения можно легко взломать

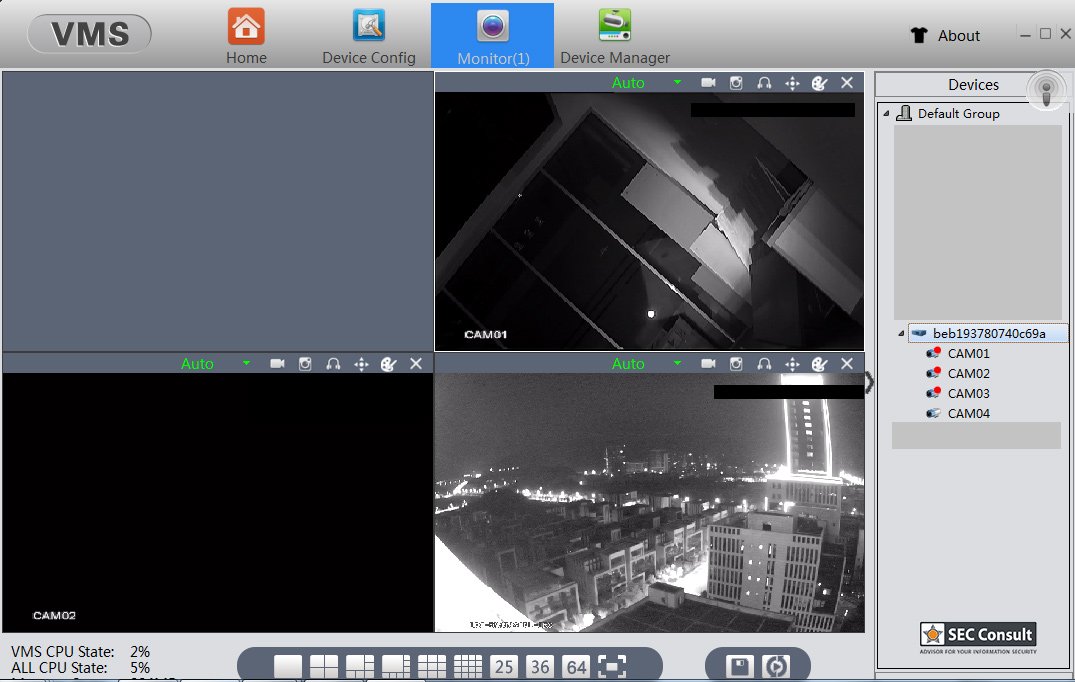
Согласно экспертам в области безопасности, миллионы камер наблюдения содержат уязвимости, позволяющие удаленному злоумышленнику получить контроль над устройствами. Проблема затрагивает камеры, произведенные китайской компанией Hangzhou Xiongmai Technology.

Примечательно, что пользователи столкнулись с проблемой идентификации уязвимых устройств, так как компания поставляет свои устройства по принципу White label (концепция, предусматривающая производство немарочных продуктов или услуг одной компанией и использование таких продуктов или услуг другой компанией под своим брендом).

Проще говоря, другие компании брали продукцию Hangzhou Xiongmai Technology и проставляли на ней свой логотип. Исследователи EU-based SEC Consult выявили более 100 таких компаний, которые ребрендировали камеры Xiongmai.

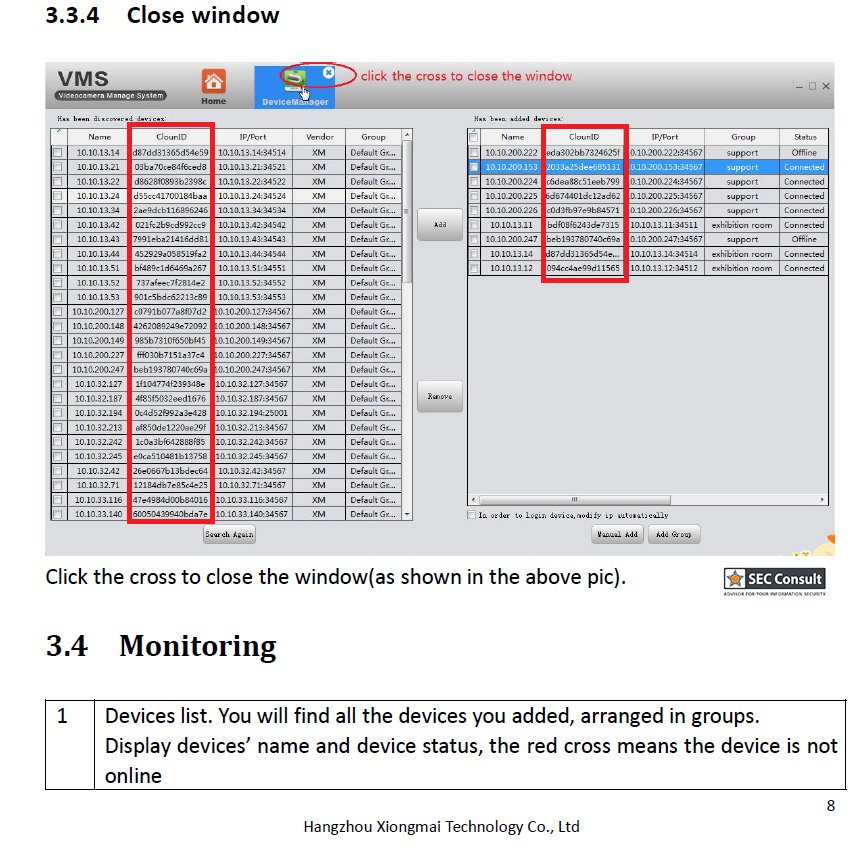
Все эти устройства крайне легко взломать. Причиной наличия всех уязвимостей является функция, которая получила имя «XMEye P2P Cloud». Принцип работы XMEye P2P Cloud заключается в создании туннеля между устройством пользователя и облачным аккаунтом XMEye.

Пользователь может получить доступ к этому аккаунту с помощью браузера или через специальное приложение.

Специалисты говорят, что эти облачные аккаунты плохо защищены — например, злоумышленник может угадать идентификатор учетной записи, ибо он основан на MAC-адресе. Во-вторых, эти аккаунты используют имя пользователя «admin» по умолчанию, при этом пароль не используется.

В-третьих, пользователям не предлагается изменить учетные данные в процессе настройки аккаунта. В-четвертых, даже если пользователь поменяет пароль, существует некий скрытый аккаунт со связкой имя пользователя-пароль: «default/tluafed».

Наконец, доступ к этой скрытой учетной записи позволит атакующему инициировать процесс обновления прошивки. Поскольку Xiongmai не подписывает свои обновления, злоумышленник легко может «подсунуть» свою версию, содержащую вредоносную составляющую.

Оплатить автобус лицом или через МАКС: власти изучат новую схему

Мессенджер МАКС и биометрия могут превратиться в новые способы оплаты общественного транспорта. Президент России Владимир Путин поручил правительству рассмотреть использование цифровой платформы и Единой биометрической системы для безналичного расчёта за проезд.

Задача содержится в перечне поручений по итогам заседания президиума Госсовета. Проработать инициативу должны правительство, комиссии Госсовета по направлениям «Эффективная транспортная система» и «Экономика данных», а также региональные власти.

Как именно пассажир будет платить через МАКС, документ не объясняет. Это может быть QR-код, встроенный платёжный сервис или другая механика, пока есть только поручение рассмотреть вопрос. Аналогично предстоит определить роль федеральной ЕБС и её региональных сегментов.

Одновременно власти должны увеличить долю безналичных платежей в транспорте и обеспечить их работу в автономном режиме. Последнее пригодится там, где интернет в автобусе появляется примерно с той же регулярностью, что и свободное место в час пик.

Наличные при этом отменять не собираются. В поручении отдельно указано, что пассажирам необходимо сохранить возможность оплачивать ими поездки. Прикладывать лицо к турникету заставлять пока не планируют.

Первый доклад о проделанной работе должен поступить президенту до 25 декабря 2026 года, после чего ответственные будут отчитываться каждые полгода.

Часть инфраструктуры уже готовят к подобным сценариям. С 1 сентября электронные сервисы, QR-коды, NFC и ЕБС разрешено применять при покупке и проверке билетов, а через МАКС можно подтверждать право на бесплатный или льготный проезд.

RSS: Новости на портале Anti-Malware.ru