



Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Злоумышленник может привести к сбою в работе WhatsApp простым звонком

Разработчики WhatsApp устранили серьезную уязвимость в коде мессенджера, которая позволяла злоумышленникам атаковать пользователя обычным звонком. При эксплуатации этого бага атакующий мог вызвать сбой в работе приложения. О проблеме сообщила эксперт Google Project Zero Натали Силванович.

Специалист передала информацию об уязвимости — которая представляет собой разновидность переполнения буфера — разработчикам WhatsApp еще в августе. Теперь, когда был выпущен соответствующий патч, Силванович может предоставить технические подробности недостатка.

Согласно отчету эксперта, уязвимость проявляет себя в тот момент, когда пользователь получает специально созданный вредоносный пакет RTP. Это приводит к аварийному закрытию приложения.

На деле получается так, что злоумышленнику всего лишь нужно позвонить жертве, таким образом он отправит необходимый для эксплуатации бага пакет.

«Проблема может проявиться в тот момент, когда пользователь принимает злонамеренный звонок от атакующего. Уязвимость затрагивает версии приложения как для Android, так и для iOS», — объясняет Силванович.

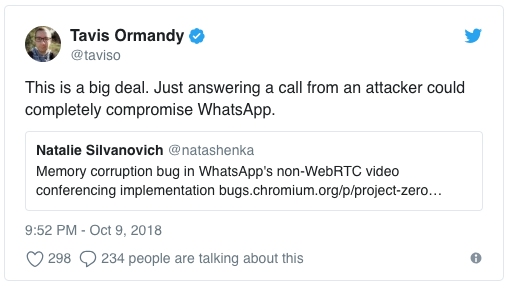
Баг оказался настолько непростым, что привлек внимание другого известного эксперта Google — Тэвиса Орманди. Орманди написал в Twitter, что уязвимость довольно серьезная:

Пользователям рекомендуется как можно скорее установить обновления своих мессенджеров.

Напомним, что ранее в этом месяце Национальное агентство кибербезопасности Израиля предупредило граждан страны о массовых атаках на пользователей WhatsApp. В ходе этих атак злоумышленники получают контроль над учетными записями, принадлежащими пользователям мессенджера. Также отмечалось, что преступники впервые используют систему голосовой почты операторов сотовой связи.

Подпишитесь на новости

VPN и исчезающие сообщения стали аргументами в пользу ареста

Привычные инструменты обеспечения конфиденциальности получили неожиданную трактовку. По словам члена СПЧ Евы Меркачевой, следствие стало ссылаться на VPN, шифрование трафика и исчезающие сообщения как на меры конспирации, обосновывая необходимость заключения подозреваемых под стражу.

О таких случаях Меркачева рассказала в авторской статье для «Московского комсомольца», сославшись на судебные постановления в распоряжении правозащитников.

В описанной ею логике следствия средства анонимизации, сквозное шифрование, автоудаление сообщений и сокрытие контактов могут указывать на возможность воспрепятствовать расследованию или воздействовать на пока не установленных лиц.

Один из приведённых примеров касается московского врача-терапевта, которого заподозрили в оправдании терроризма из-за публикации четырёхлетней давности. По данным Меркачевой, при избрании ареста суд сослался в том числе на эти доводы следствия.

Однако важно отметить, что в этом случае речь не об аресте исключительно за установленный VPN или включённое автоудаление переписки. Правозащитница описывает использование таких функций как дополнительных аргументов при выборе меры пресечения по уголовному делу.

Число постановлений и подробности всех случаев в статье не приведены.

RSS: Новости на портале Anti-Malware.ru