



Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Новое поколение процессоров Intel имеет аппаратную защиту от Spectre

Intel анонсировала выпуск нового 9-го поколения своих процессоров, которое включает аппаратную защиту от двух вариантов уязвимостей Spectre и Meltdown. Об этом корпорация сообщила на мероприятии Fall Desktop Launch.

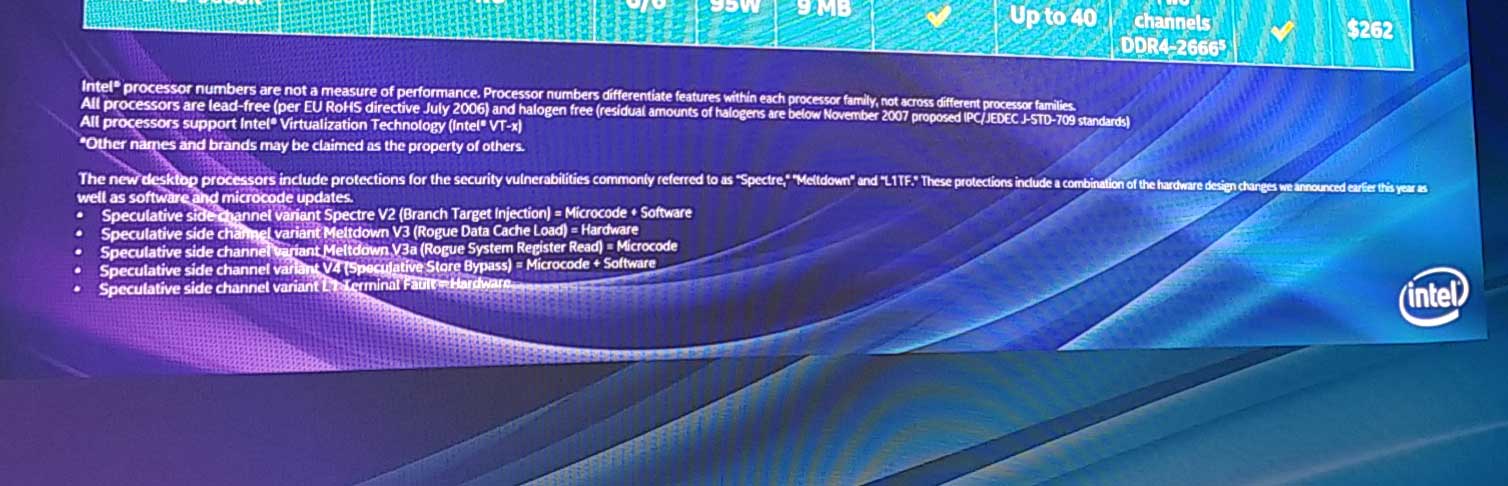
Об этом можно судить по фотографии, предоставленной изданием Bleepingcomputer:

«Новые десктопные процессоры будут включать защиту от уязвимостей, известный под именами "Spectre", "Meltdown" и "L1TF". Защита основана на изменениях, внесенных в аппаратную составляющую, в совокупности с программными изменениями и обновлениями микрокода».

Компания также перечислила все варианты брешей и указала меры, которые были предприняты по отношению к каждой из них.

  • Spectre V2 = обновление микрокода + ПО.
  • Meltdown V3 = аппаратное решение.
  • Meltdown V3a = обновление микрокода.
  • variant V4 = обновление микрокода + ПО.
  • variant L1 Terminal Fault = аппаратное решение.

Напомним, что в августе корпорация Microsoft выпустила обновление под идентификатором KB4100347, которое предназначалось для Windows 10 и Windows Server 2016. Этот патч был примечателен тем, что в нем содержалось обновление микрокода процессоров Intel для противодействия атаке Spectre.

Однако оказалось, что эти «заплатки» вызвали множество проблем — пользователи сообщают о невозможности правильно загрузить систему Windows 10, а также о проблемах с производительностью.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru