



Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

На конференции DerbyCon, прошедшей на прошлой неделе, исследователь в области безопасности рассказал о методе инъекции DLL, который может использовать вредоносная программа для обхода защитной функции Controlled Folder Access («контролируемый доступ к директориям»), которую Microsoft внедрила в Windows 10 для борьбы с вымогателями.

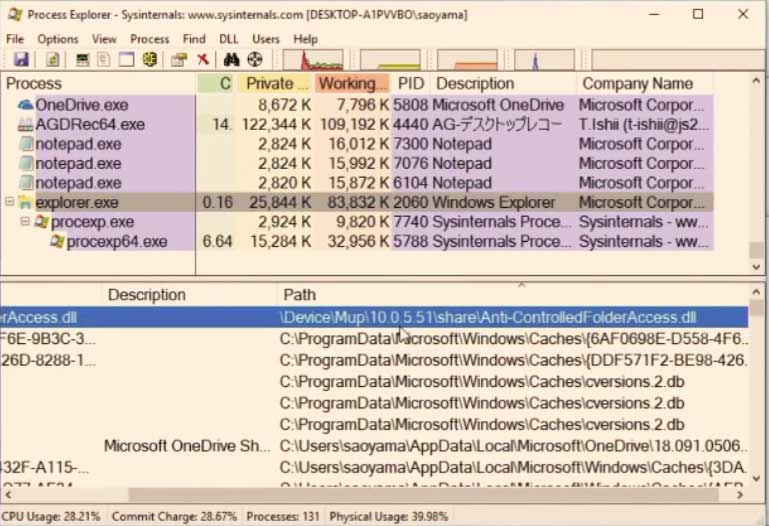
Интересным методом обхода защитной функции поделился Соя Аояма, исследователь безопасности в компании Fujitsu System Integration Laboratories. Способ заключается в инъекции вредоносной DLL-библиотеки в Explorer на этапе запуска процесса.

Нетрудно догадаться, что Explorer по умолчанию находится в белом списке для функции Controlled Folder Access. Следовательно, внедренная в него DLL получит возможность обойти эту защиту операционной системы.

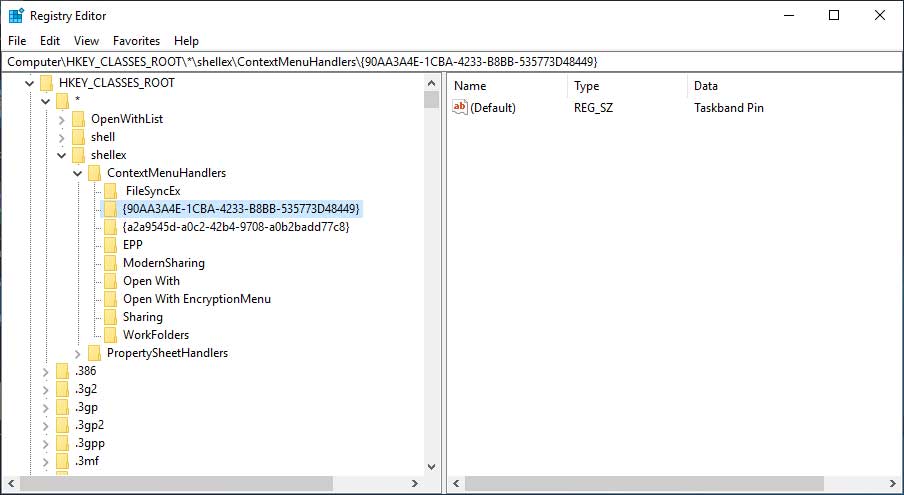
Аояма объясняет, что при запуске процесса explorer.exe он будет загружать библиотеки, которые перечислены в ключе реестра HKEY_CLASSES_ROOT\*\shellex\ContextMenuHandlers.

По умолчанию explorer запускается и загружает Shell.dll из ключа HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{90AA3A4E-1CBA-4233-B8BB-535773D48449}\InProcServer32. Чтобы загрузить вместо этого вредоносную библиотеку, Аояма просто создал ключ HKCU\Software\Classes\CLSID\{90AA3A4E-1CBA-4233-B8BB-535773D48449}\InProcServer32 и указал в качестве значения злонамеренных файл.

Теперь, если процесс Explorer.exe завершить, а затем перезапустить, вредоносная DLL запустится внутри процесса проводника.

Мало того, что эта техника позволяет обойти Controlled Folder Access, она также остается незаметной для Защитника Windows (Windows Defender). Согласно тестам, которые провел Аояма, инъекцию также не заметили и Avast, ESET, Malwarebytes Premium и McAfee. У них у всех есть защита от вымогателей.

Ниже можно посмотреть видео выступления Аоямы на конференции:

Напомним, что в феврале также сообщалось, что Controlled Folder Access можно обойти. Однако там описывался другой способ.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru