



Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Исследователь безопасности нашел способ обойти функцию Controlled Folder Access («контролируемый доступ к директориям», CFA), реализованную в октябре прошлого года в Windows 10 Fall Creators Update. Эксперт из Испании обнаружил, что Microsoft автоматически позволила всем приложениям Office изменять файлы, расположенные в защищаемых Controlled Folder Access директориях.

Специалист полагает, что автор программы-вымогателя может легко обойти функцию защиты папок, добавив простые сценарии, которые будут взаимодействовать с OLE-объектами внутри файлов Office. В исследовании, опубликованном в минувшие выходные, эксперт приводит три примера, в которых используются вредоносные документы Office (полученные, например, через спам) для перезаписывания содержимого других документов Office, расположенных в папках под защитой CFA.

Таким образом, как сообщает исследователь, злоумышленник сможет зашифровать документы и потребовать у пользователя выкуп.

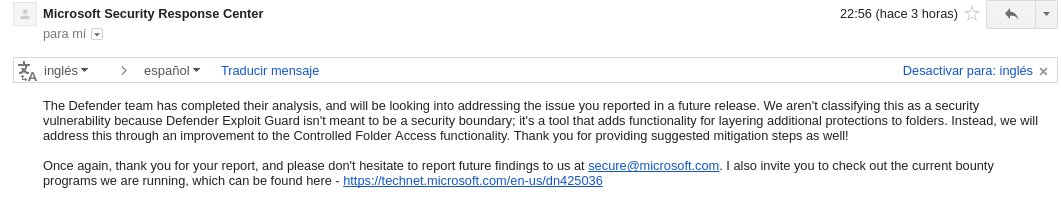
Эксперт уведомил Microsoft об обнаруженной проблеме. Также специалист приводит скриншот электронного письма, полученного в ответ от компании, где сказано, что Microsoft не классифицирует данную проблему как уязвимость в реализации функции Controlled Folder Access. Однако корпорация пообещала все равно исправить этот метод обхода.

Ранее мы писали, что Microsoft внедрила в Windows 10 Fall Creators защиту от шифровальщиков.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru