



Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Обнаружен новый способ обхода Controlled Folder Access с помощью Office

Исследователь безопасности нашел способ обойти функцию Controlled Folder Access («контролируемый доступ к директориям», CFA), реализованную в октябре прошлого года в Windows 10 Fall Creators Update. Эксперт из Испании обнаружил, что Microsoft автоматически позволила всем приложениям Office изменять файлы, расположенные в защищаемых Controlled Folder Access директориях.

Специалист полагает, что автор программы-вымогателя может легко обойти функцию защиты папок, добавив простые сценарии, которые будут взаимодействовать с OLE-объектами внутри файлов Office. В исследовании, опубликованном в минувшие выходные, эксперт приводит три примера, в которых используются вредоносные документы Office (полученные, например, через спам) для перезаписывания содержимого других документов Office, расположенных в папках под защитой CFA.

Таким образом, как сообщает исследователь, злоумышленник сможет зашифровать документы и потребовать у пользователя выкуп.

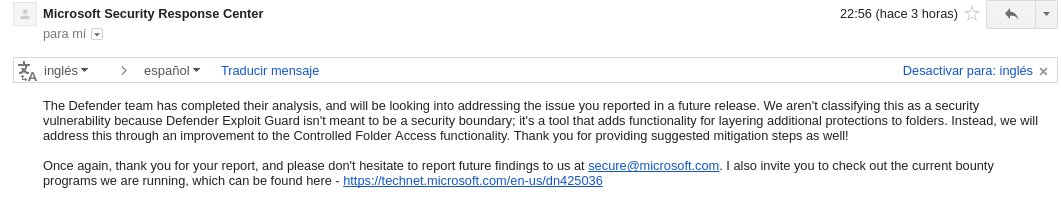
Эксперт уведомил Microsoft об обнаруженной проблеме. Также специалист приводит скриншот электронного письма, полученного в ответ от компании, где сказано, что Microsoft не классифицирует данную проблему как уязвимость в реализации функции Controlled Folder Access. Однако корпорация пообещала все равно исправить этот метод обхода.

Ранее мы писали, что Microsoft внедрила в Windows 10 Fall Creators защиту от шифровальщиков.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru