



Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

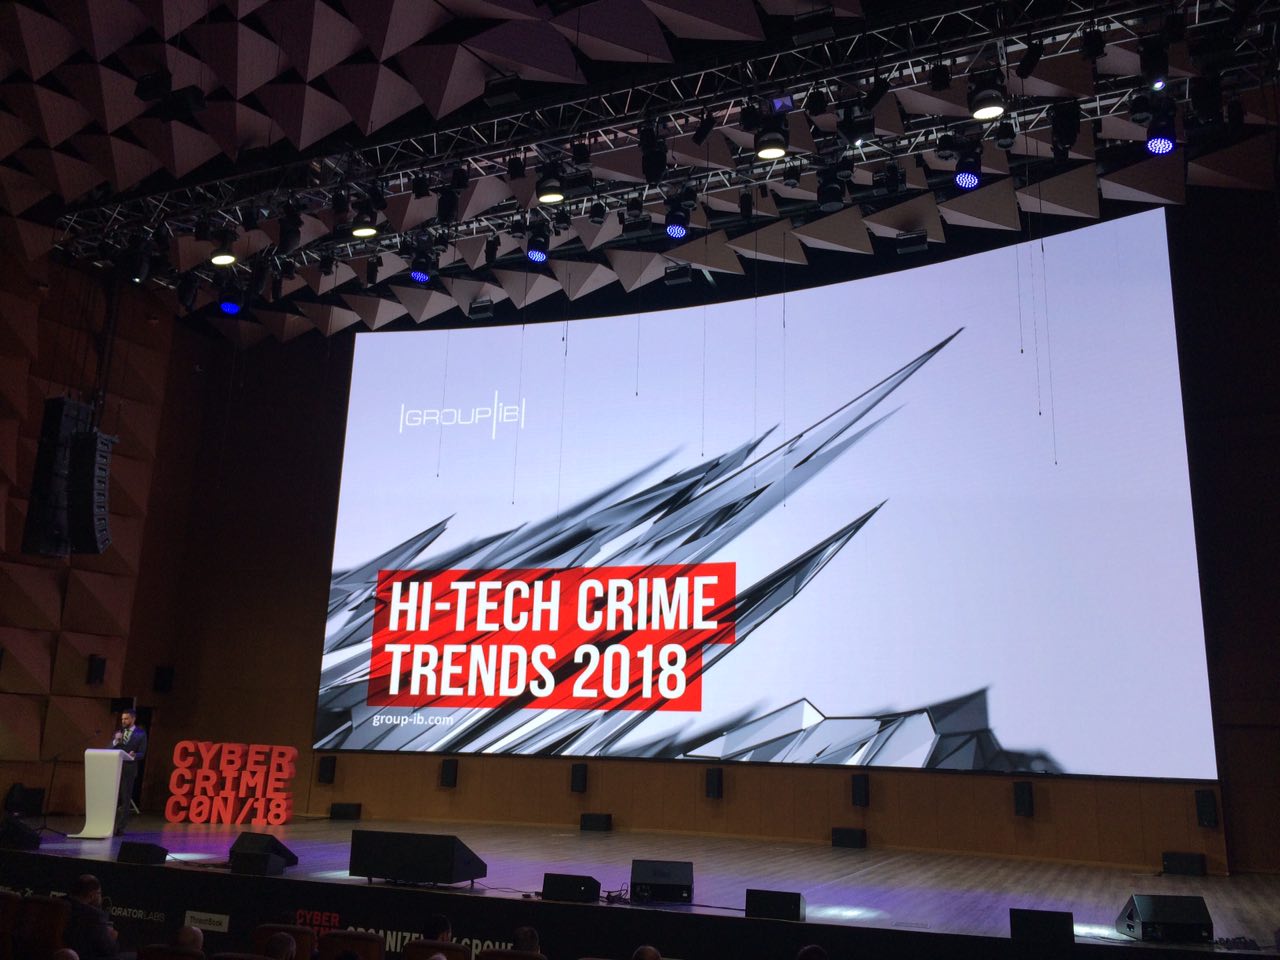
На проходящей 9-10 октября в Москве конференции CyberCrimeCon18 компания Group-IB представила отчет, в котором дается оценка ущербу финансовой сфере страны от действий различных киберпреступников. Компания сообщает, что за вторую половину 2017 года — первую половину 2018 ущерб составил 2,96 миллиардов рублей.

В отчете компании подробно рассказано о киберугрозах для финансового сектора, в число которых входят киберпреступные группы, векторы заражения и новые инструменты для взлома.

«Финансовая мотивация по-прежнему превалирует среди APT-групп, однако хищение денег — не самое страшное, что может случиться с финансовой организацией», — говорит Илья Сачков, генеральный директор и основатель Group-IB.

«Поскольку во многих странах мира банки являются объектами критической инфраструктуры, они оказались в числе мишеней для прогосударственных хакерских групп, специализирующейся на диверсиях и саботаже. Одна успешная кибератака может привести как к ликвидации самой кредитно-финансовой организации, так и коллапсу финансовой системы государства».

«В связи с этим банки должны пересмотреть подход к системе защиты от киберугроз: оборонительная стратегия уже себя исчерпала. Пора стать охотником, а не мишенью для атак».

ИБ-компания выделила 4 основные группы киберпреступников, которые представляют серьезную угрозу для финансовой сферы:

  • Cobalt;
  • MoneyTaker;
  • Silence;
  • Lazarus.

Именно эти злоумышленники могут не только проникнуть в сети кредитных организаций, но и вывести деньги, используя системы вроде SWIFT, АРМ КБР, а также карточный процессинг и банкоматы.

В Group-IB отметили спад банковских троянов для десктопных компьютеров, который планомерно длится с 2012 года. А вот фишинг стали использовать гораздо чаще, видимо, это действительно очень действенный метод.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru