



Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

Китай встраивал микрочипы для слежки в платы, поставляемые в США

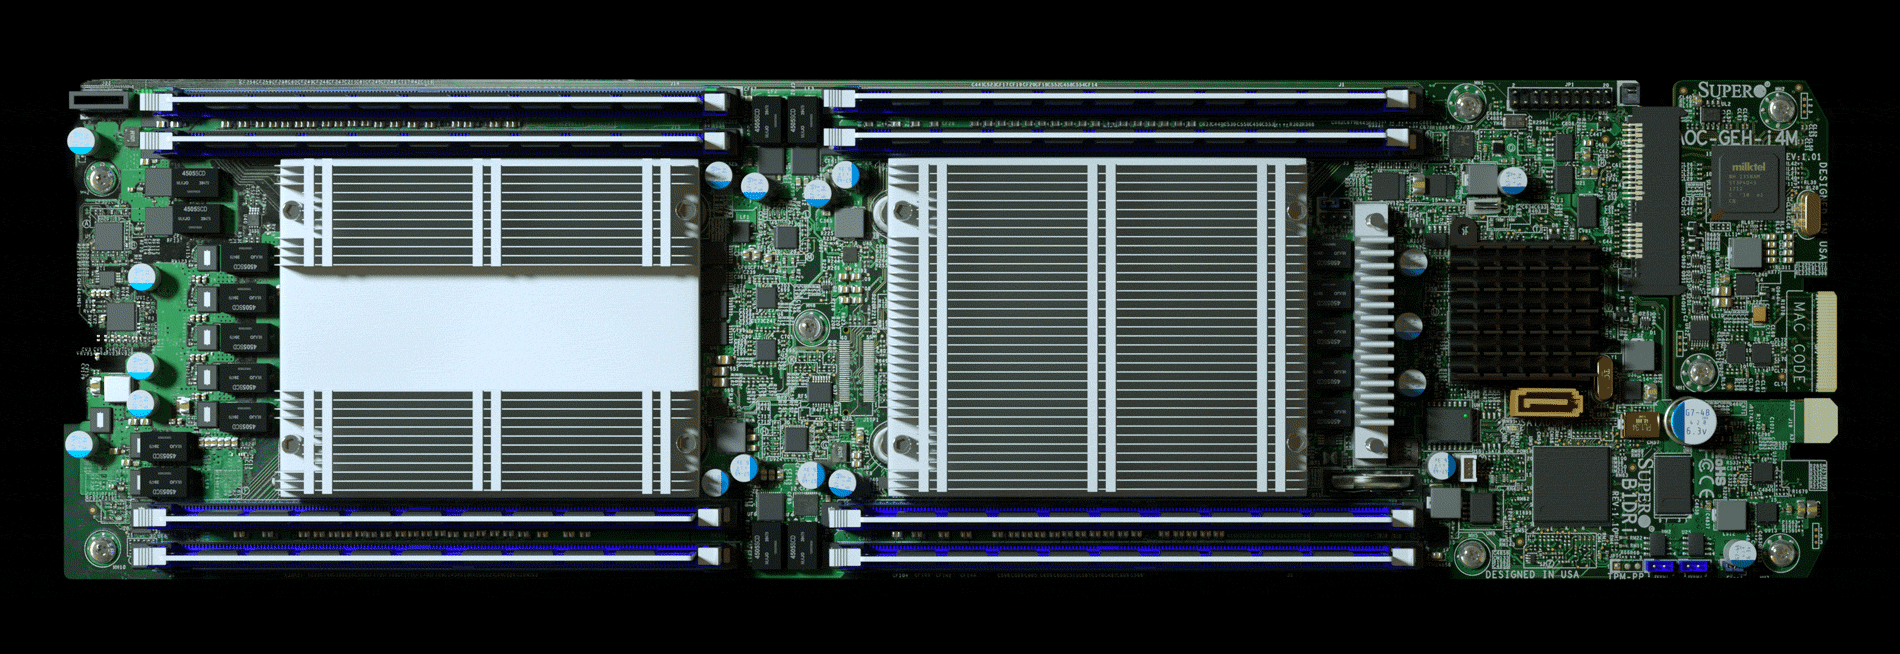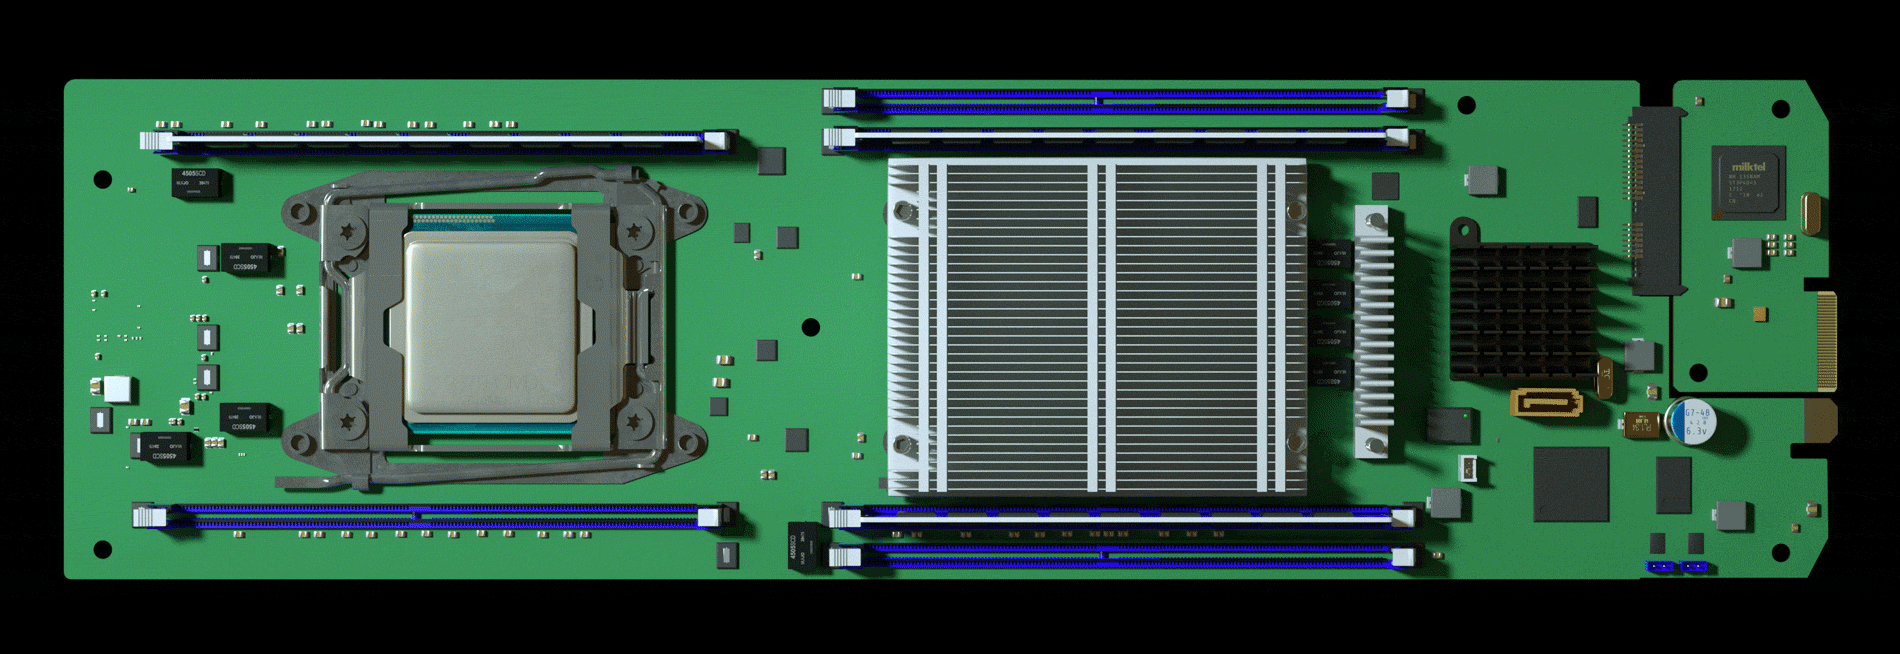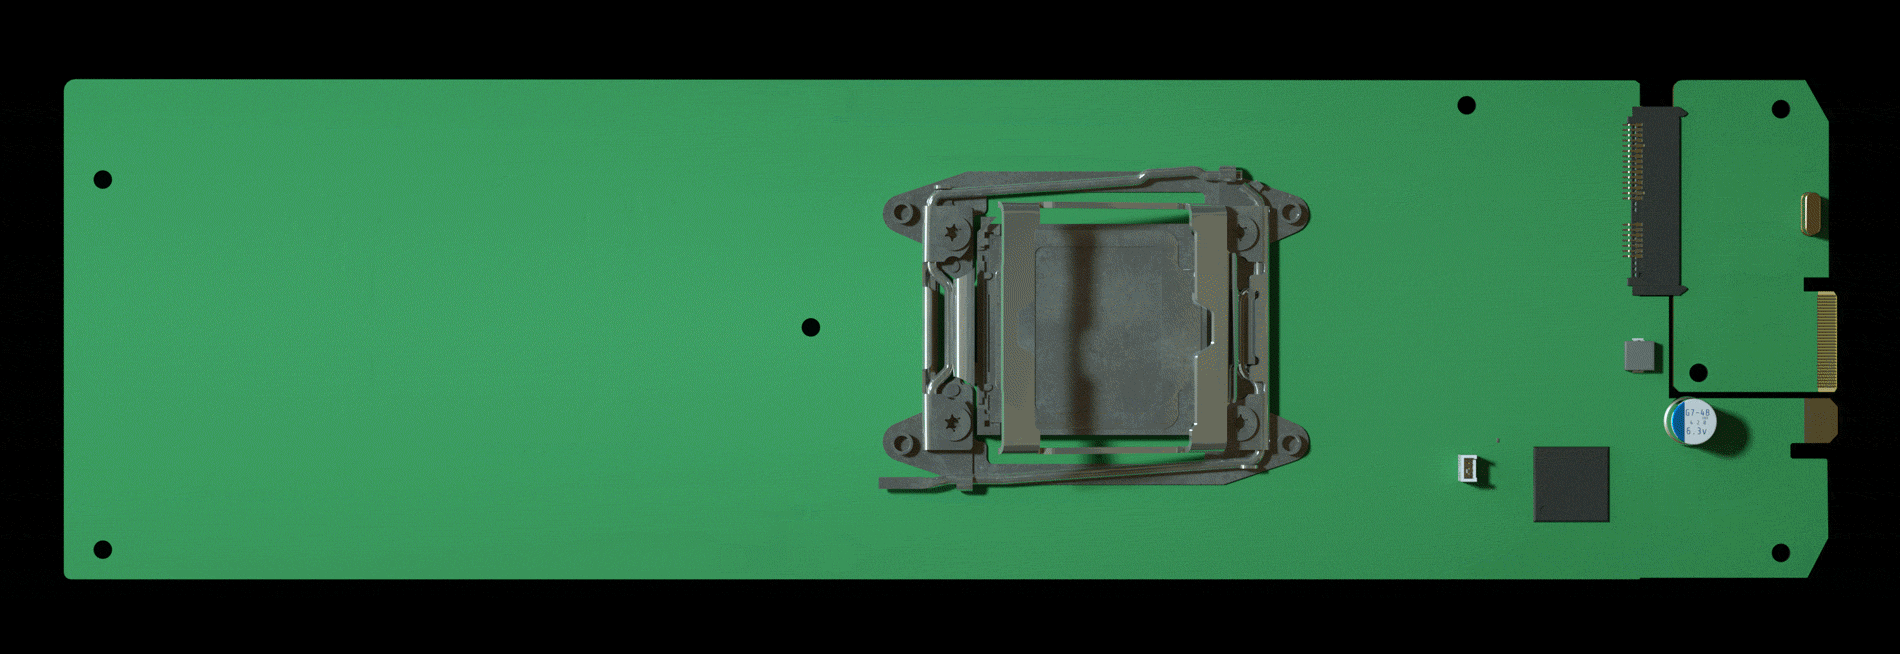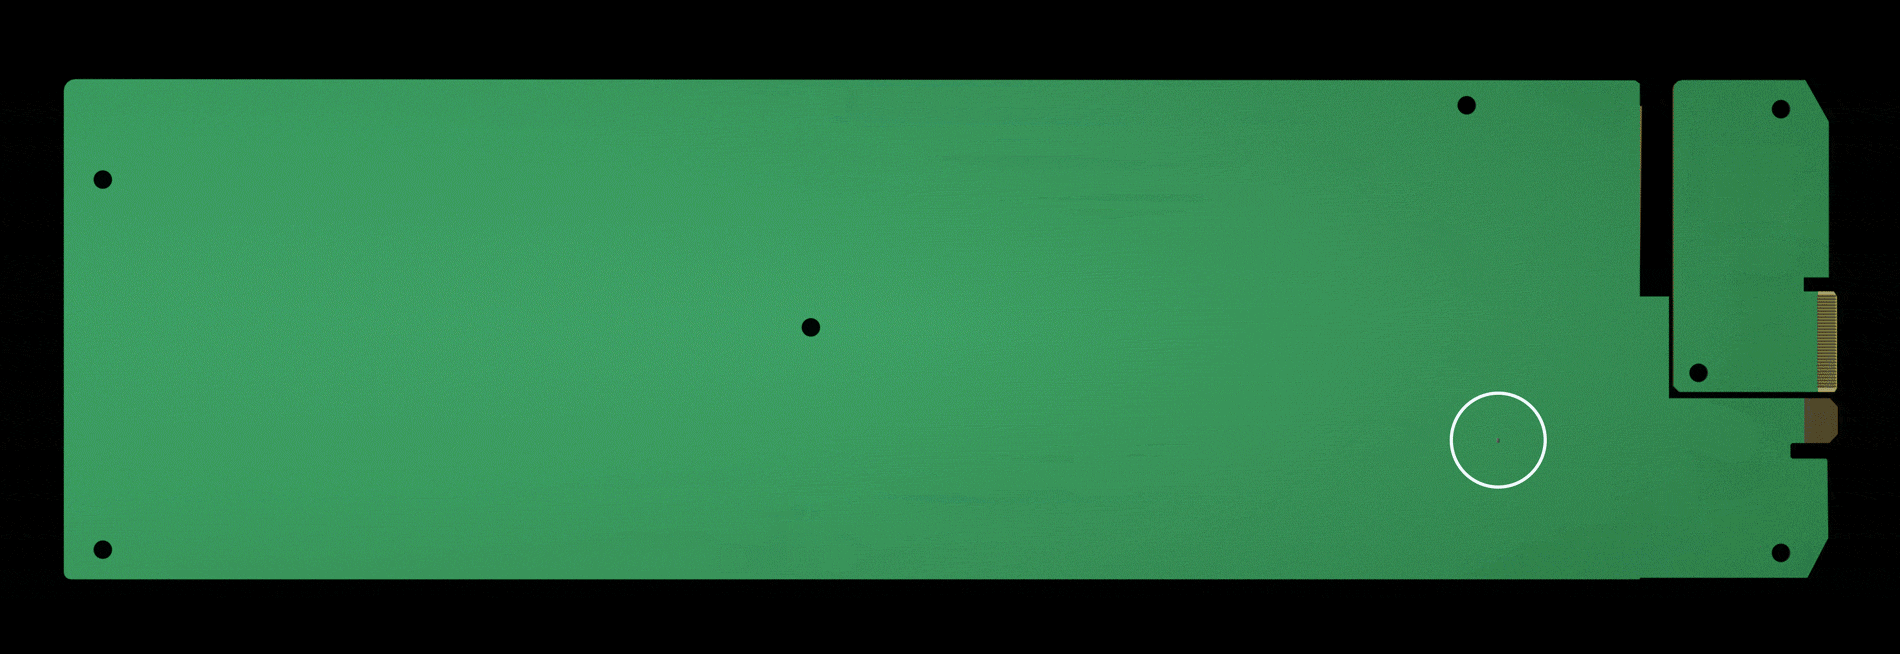
Китайские спецслужбы уже долгое время шпионили за 30 крупнейшими корпорациями США, среди которых были Amazon и Apple. А все благодаря крошечному чипу, который встраивали в материнские платы, предназначенные для серверов этих компаний.

Изначально эти платы производились именно в Китае, так что не удивительно, что разведка КНР имела возможность установить туда чип. Далее эти платы поставлялись в США для использования в крупных государственных и коммерческих структурах.

Как сообщил Bloomberg, сославшись на свои источники, в этих платах были обнаружены микрочипы, используемые Китаем для шпионажа в катастрофических масштабах.

В отчете Bloomberg упоминается американская компания Supermicro, которая сотрудничает с поставщиками из Китая. Количество клиентов этой компании находится в районе 900 в 100 разных странах мира.

Спецслужбы США, судя по всему, уже давно подозревали, что Китай воспользуется подобным методом для шпионажа за инфраструктурами Штатов. Первые доказательства такого шпионажа были обнаружены в 2015 году, когда сотрудники Amazon наткнулись на микрочипы, встроенные в матплаты.

Сообщается, что чуть позже эти же чипы обнаружили и в Apple.

Китайская разведка всеми правдами и неправдами (часто с помощью взяток и угроз) добивалась встраивания микрочипов в стандартную конструкцию плат. Устройство располагали максимально близко к контроллеру, чтобы предоставить удаленный доступ к его памяти.

Теперь, похоже, США сместили свой фокус в сторону Китая в качестве главного киберпротивника страны. Какое тут вторжение в выборы, когда в страну поступают платы со встроенными устройствами для шпионажа.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru