



Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Эксперты в области безопасности обратили внимание на проблему безопасности дешевых смартфонов на базе операционной системы Android. Из-за недостаточного контроля качества модели Android-смартфонов, стоящие в районе $110, часто имеют на борту троян удаленного доступа (remote access trojan, RAT).

Еще в прошлом году исследователи Sophos обратили внимание на пост на форуме xda-developers.com, в котором пользователь жаловался не предустановленное приложение Sound Recorder. По словам пользователя, на это приложение постоянно срабатывали антивирусные программы.

После проведенного исследования специалисты Sophos пришли к выводу, что Sound Recorder является ничем иным, как злонамеренной программой, чьи возможности похожи на возможности RAT-вредоноса.

Как раз в этом случае подвел контроль качества, который не был проведен должным образом. Если бы все было сделано адекватно, Sound Recoder обязательно был бы обнаружен, так как, по сути, вредоносное приложение просто маскируется под легитимное.

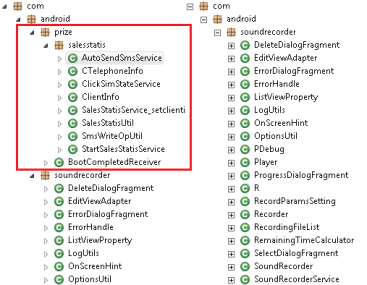
Как можно посмотреть на картинке ниже, злонамеренная версия содержит дополнительный код, чего не наблюдается у легитимной версии:

Sophos определила, что вредонос может передавать следующие данные:

  • Номер телефона;
  • Информацию о местоположении;
  • IMEI или Android ID;
  • Разрешение экрана;
  • Информацию о производителе, модели и версии ОС;
  • Информацию о процессоре;
  • MAC-адрес;
  • Размер оперативной памяти;
  • Объем SD-карты;
  • Информацию о языке и стране.

Также исследователи отметили возможности бэкдора:

  • Возможность скачивать и устанавливать приложения;
  • Деинсталлировать приложения;
  • Запускать shell-команды;
  • Открывать URL-адреса в брарузере.
Подпишитесь на новости

Apple ужесточит выдачу полного доступа к диску на Mac из-за ИИ-агентов

Кнопка «разрешить» может открыть приложению гораздо больше, чем кажется. Apple готовит дополнительные меры контроля полного доступа к диску в macOS — разрешения, которое даёт широкий доступ к личным данным. Чем самостоятельнее становятся ИИ-агенты, тем опаснее выдавать им такие полномочия на автомате.

В заявлении на сайте Apple Developer компания напоминает: полный доступ к диску нужен, в частности, для корректной работы программ резервного копирования. Ради этого он позволяет обходить значительную часть обычных механизмов защиты приватности.

Но некоторые разработчики используют разрешение так, что пользователи могут не осознавать масштаб последствий. По предупреждению Apple, под угрозой оказываются файлы, почта, сообщения и история браузера.

В случае приложений для общения вопрос касается ещё и данных собеседников, они-то доступ чужой программе не выдавали.

Apple обещает добавить меры контроля, чтобы предоставление таких полномочий требовало явно выраженного действия пользователя. Перед этим человек должен понимать, чем рискует. Как именно изменится процедура, в какой версии macOS и когда появятся нововведения, компания пока не раскрывает.

Отдельно Apple связывает необходимость изменений с развитием всё более способных и автономных ИИ-агентов. Удобный помощник с доступом к личной переписке и документам получает серьёзные возможности, и цена ошибки растёт вместе с ними.

RSS: Новости на портале Anti-Malware.ru