



Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Дешевые Android-смартфоны недостаточно проверяются на наличие вредоносов

Эксперты в области безопасности обратили внимание на проблему безопасности дешевых смартфонов на базе операционной системы Android. Из-за недостаточного контроля качества модели Android-смартфонов, стоящие в районе $110, часто имеют на борту троян удаленного доступа (remote access trojan, RAT).

Еще в прошлом году исследователи Sophos обратили внимание на пост на форуме xda-developers.com, в котором пользователь жаловался не предустановленное приложение Sound Recorder. По словам пользователя, на это приложение постоянно срабатывали антивирусные программы.

После проведенного исследования специалисты Sophos пришли к выводу, что Sound Recorder является ничем иным, как злонамеренной программой, чьи возможности похожи на возможности RAT-вредоноса.

Как раз в этом случае подвел контроль качества, который не был проведен должным образом. Если бы все было сделано адекватно, Sound Recoder обязательно был бы обнаружен, так как, по сути, вредоносное приложение просто маскируется под легитимное.

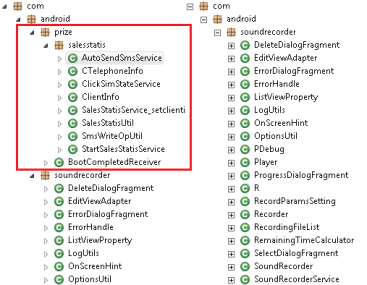
Как можно посмотреть на картинке ниже, злонамеренная версия содержит дополнительный код, чего не наблюдается у легитимной версии:

Sophos определила, что вредонос может передавать следующие данные:

  • Номер телефона;
  • Информацию о местоположении;
  • IMEI или Android ID;
  • Разрешение экрана;
  • Информацию о производителе, модели и версии ОС;
  • Информацию о процессоре;
  • MAC-адрес;
  • Размер оперативной памяти;
  • Объем SD-карты;
  • Информацию о языке и стране.

Также исследователи отметили возможности бэкдора:

  • Возможность скачивать и устанавливать приложения;
  • Деинсталлировать приложения;
  • Запускать shell-команды;
  • Открывать URL-адреса в брарузере.
Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru