



Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

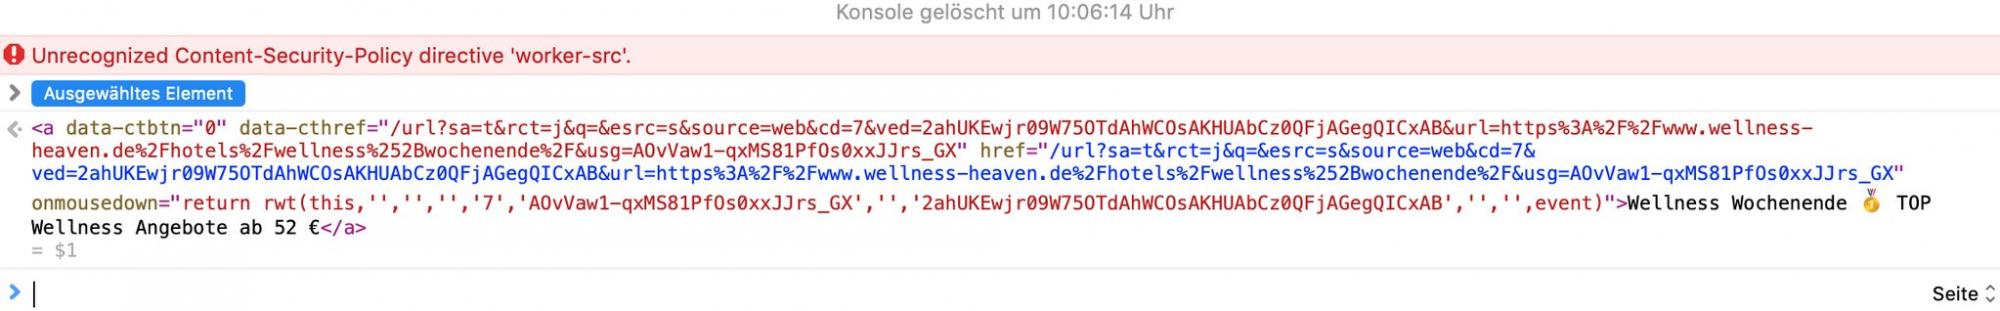
Интересный баг был обнаружен в поисковой системе Google. При использовании браузера Safari в системе macOS можно столкнуться с тем, что ссылки в поисковой выдаче будут нерабочими, если в них содержится символ «+».

Например, если одна из ссылок в поисковой выдаче будет вида https://forums.developer.apple.com/search.jspa?q=crash+app+store&view=co..., то при клике на нее пользователь не получит никакого результата.

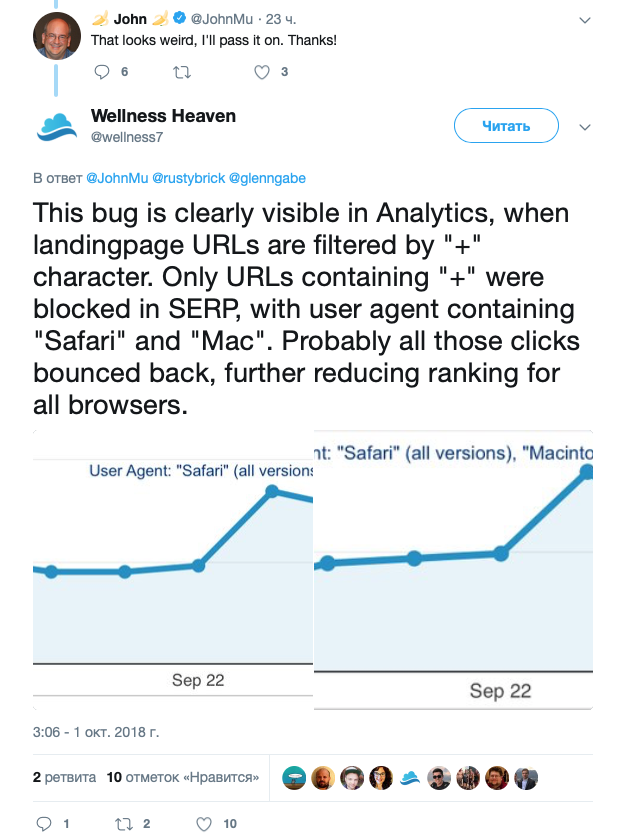
О баге сообщили в Twitter представители Wellness Heaven, заимающейся бизнесом в сфере оздоровительных отелей. В компании обратили внимание, что трафик на их сайт wellness-heaven.de резко упал в районе 28 сентября. Причем снизился именно трафик пользователей Safari.

Информация о проблеме попала к Джону Му, аналитику Google. Му отметил, что баг действительно чрезвычайно странный, и он передаст информацию о нем разработчикам.

Владельцам веб-сайтов, которые внезапно обнаружили резкое падение трафика пользователей Safari, рекомендуется проверить, содержат ли их URL в поисковой выдаче знак «+». Если содержат, нужно будет просто дождаться исправления от интернет-гиганта.

Чуть позже эксперты сообщили, что эта же проблема проявляется у пользователей Firefox 61.0.1 на macOS. А вот Chrome справляется с такими URL.

На прошлой неделе Google наконец ответила на обвинения, которые посыпались в сторону корпорации после того, как стало известно о функции автоматической идентификации пользователя браузера Chrome, если он выполнил вход в любом из сервисов интернет-гиганта. Google обещает реализовать возможность отключения автоматического входа в учетную запись в версии Chrome 70, релиз которой запланирован на середину следующего месяца.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru