



Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Интересный баг был обнаружен в поисковой системе Google. При использовании браузера Safari в системе macOS можно столкнуться с тем, что ссылки в поисковой выдаче будут нерабочими, если в них содержится символ «+».

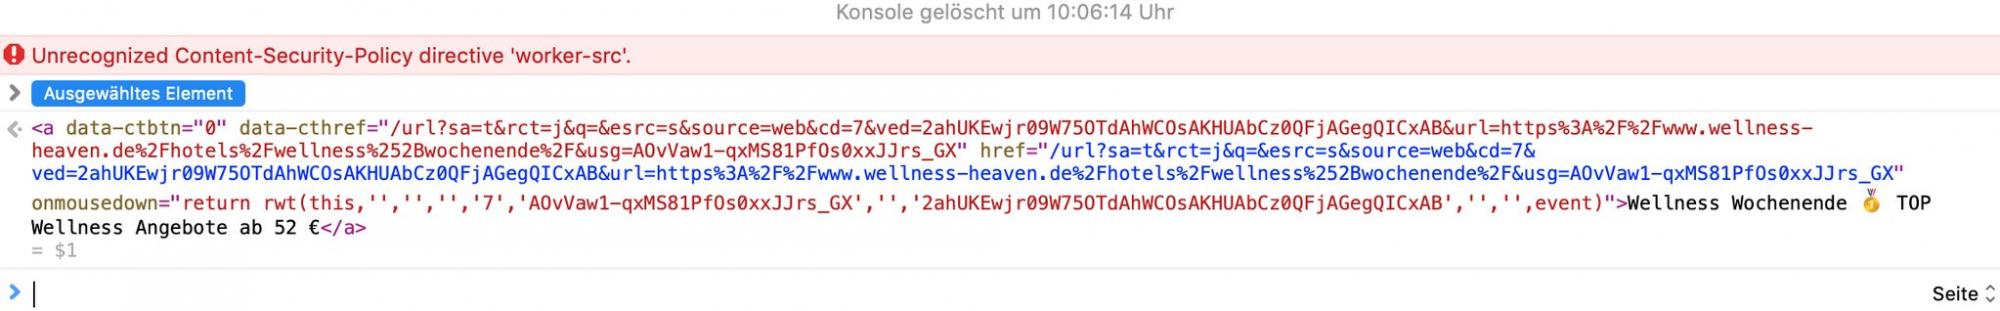
Например, если одна из ссылок в поисковой выдаче будет вида https://forums.developer.apple.com/search.jspa?q=crash+app+store&view=co..., то при клике на нее пользователь не получит никакого результата.

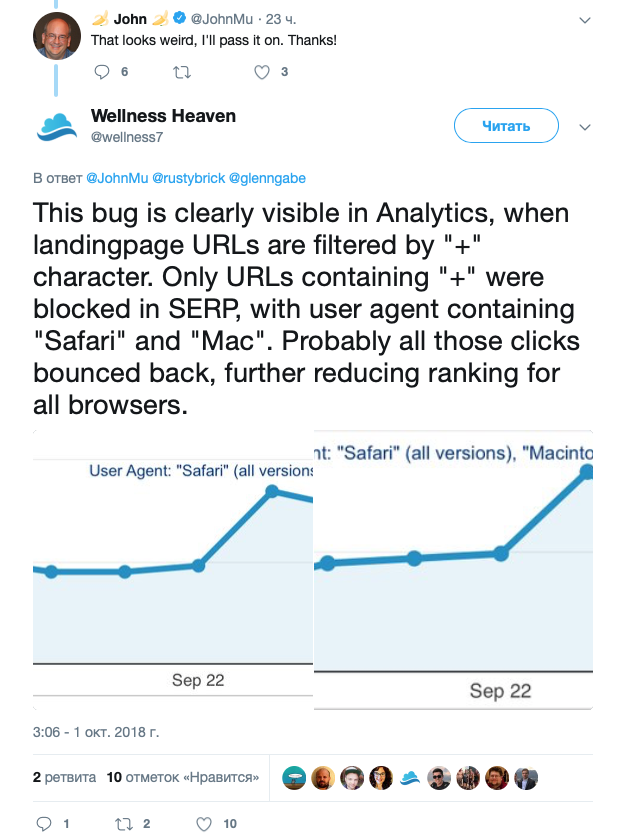
О баге сообщили в Twitter представители Wellness Heaven, заимающейся бизнесом в сфере оздоровительных отелей. В компании обратили внимание, что трафик на их сайт wellness-heaven.de резко упал в районе 28 сентября. Причем снизился именно трафик пользователей Safari.

Информация о проблеме попала к Джону Му, аналитику Google. Му отметил, что баг действительно чрезвычайно странный, и он передаст информацию о нем разработчикам.

Владельцам веб-сайтов, которые внезапно обнаружили резкое падение трафика пользователей Safari, рекомендуется проверить, содержат ли их URL в поисковой выдаче знак «+». Если содержат, нужно будет просто дождаться исправления от интернет-гиганта.

Чуть позже эксперты сообщили, что эта же проблема проявляется у пользователей Firefox 61.0.1 на macOS. А вот Chrome справляется с такими URL.

На прошлой неделе Google наконец ответила на обвинения, которые посыпались в сторону корпорации после того, как стало известно о функции автоматической идентификации пользователя браузера Chrome, если он выполнил вход в любом из сервисов интернет-гиганта. Google обещает реализовать возможность отключения автоматического входа в учетную запись в версии Chrome 70, релиз которой запланирован на середину следующего месяца.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru