



Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

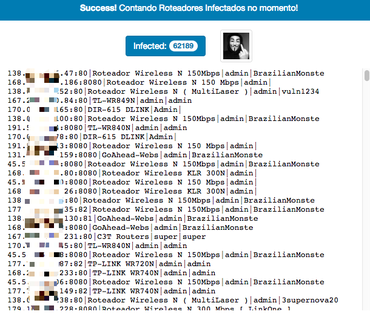
Более 100 000 маршрутизаторов стали жертвами новой вредоносной кампании, в ходе которой киберпреступники изменили настройки DNS таким образом, что пользователи пораженных устройств перенаправлялись на фишинговый сайты. Редирект происходит только в случае попытки доступа к онлайн-сервисам банков Бразилии.

Около 88 % этих устройств располагаются в Бразилии. Об атаках сообщили эксперты компании Radware, которые отслеживают эту вредоносную активность с середины августа. Также за деятельностью злоумышленников наблюдала китайская ИБ-компания Qihoo 360.

В Qihoo 360 утверждают, что преступники значительно усовершенствовали механизм своих атак. Проанализировав огромное количество данных, эксперты смогли погрузиться в схемы киберпреступной группировки.

Согласно отчету, атакующие сканируют диапазон бразильских IP-адресов в надежде найти уязвимые для атаки устройства. Далее легитимные настройки DNS модифицируются, и пользователи попадают на злонамеренные сайты.

Эти ресурсы представляют собой стандартные фишинговые страницы, которые пытаются выведать учетные данные клиентов кредитных организаций.

Злоумышленники добиваются этого, используя три вредоносных модуля: Shell DNSChanger, Js DNSChanger и PyPhp DNSChanger. Первая часть названия каждого модуля указывает на тот язык программирования, на котором они были написаны.

Первый модуль может проводить атаки типа брутфорс, подбирая пароли к 21 прошивкам различных маршрутизаторов. Второй модуль, будучи написанным на JavaScript, содержит 10 скриптов, которые могут атаковать еще 6 различных роутеров.

Третий модуль, как утверждают эксперты, самый интересный, он написан на комбинации Python и PHP. Он использует 69 скриптов для атаки 47 моделей роутеров. Более того, этот модуль еще имеет на борту эксплойт, который может обойти процесс аутентификации на различных маршрутизаторах.

Третий модуль также использует украденный ключ API Shodan, который позволяет пользоваться этой поисковой системой для обнаружения уязвимых устройств. Вредоносная кампания получила имя GhostDNS.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru