



Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

Новая фишинговая кампания заразила уже 100 000 роутеров

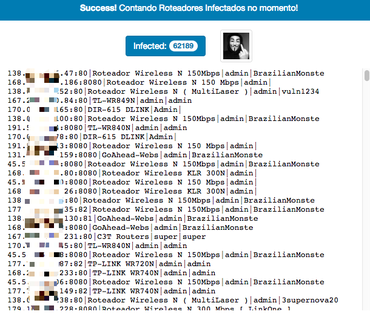
Более 100 000 маршрутизаторов стали жертвами новой вредоносной кампании, в ходе которой киберпреступники изменили настройки DNS таким образом, что пользователи пораженных устройств перенаправлялись на фишинговый сайты. Редирект происходит только в случае попытки доступа к онлайн-сервисам банков Бразилии.

Около 88 % этих устройств располагаются в Бразилии. Об атаках сообщили эксперты компании Radware, которые отслеживают эту вредоносную активность с середины августа. Также за деятельностью злоумышленников наблюдала китайская ИБ-компания Qihoo 360.

В Qihoo 360 утверждают, что преступники значительно усовершенствовали механизм своих атак. Проанализировав огромное количество данных, эксперты смогли погрузиться в схемы киберпреступной группировки.

Согласно отчету, атакующие сканируют диапазон бразильских IP-адресов в надежде найти уязвимые для атаки устройства. Далее легитимные настройки DNS модифицируются, и пользователи попадают на злонамеренные сайты.

Эти ресурсы представляют собой стандартные фишинговые страницы, которые пытаются выведать учетные данные клиентов кредитных организаций.

Злоумышленники добиваются этого, используя три вредоносных модуля: Shell DNSChanger, Js DNSChanger и PyPhp DNSChanger. Первая часть названия каждого модуля указывает на тот язык программирования, на котором они были написаны.

Первый модуль может проводить атаки типа брутфорс, подбирая пароли к 21 прошивкам различных маршрутизаторов. Второй модуль, будучи написанным на JavaScript, содержит 10 скриптов, которые могут атаковать еще 6 различных роутеров.

Третий модуль, как утверждают эксперты, самый интересный, он написан на комбинации Python и PHP. Он использует 69 скриптов для атаки 47 моделей роутеров. Более того, этот модуль еще имеет на борту эксплойт, который может обойти процесс аутентификации на различных маршрутизаторах.

Третий модуль также использует украденный ключ API Shodan, который позволяет пользоваться этой поисковой системой для обнаружения уязвимых устройств. Вредоносная кампания получила имя GhostDNS.

Подпишитесь на новости

Ограничения доступа к сайтам заметили 39% пользователей в России

Пока одни осваивают обходные маршруты к привычным сервисам, другие готовы просто закрыть вкладку. Ограничения и усложнение доступа к сайтам замечают 39% российских интернет-пользователей. А если ресурс перестанет открываться из-за проблем с сертификатами, 26% опрошенных готовы вовсе отказаться от его посещения.

Результаты телефонного опроса Russian Field опубликовал «Код.ру», получивший их от пресс-службы исследователей.

При проблемах с сертификатами 55% участников попробуют другой браузер, 22% установят необходимые сертификаты, 21% зайдут с мобильного устройства. Молодёжь чаще допускает использование VPN или прокси, старшие пользователи охотнее выбирают вариант «ну и не надо».

О том, что российские сайты могут не открываться в отдельных браузерах из-за отзыва зарубежных сертификатов, знают 57% пользователей. Ещё 7% что-то слышали. Для 40% недоступность привычного сайта в основном браузере стала бы серьёзной проблемой.

Чаще всего респонденты отмечают технические изменения рунета — в скорости, доступности и стабильности интернета: их назвали 41%.

Дальнейших изменений рунета ожидают 77% опрошенных. Только 9% считают, что он останется прежним. Судя по ответам, запасной браузер постепенно превращается из инструмента для энтузиастов в обычную бытовую принадлежность.

Опрос проводили 23-30 сентября 2026 года среди 1600 человек. По заявлению исследователей, выборка представительна по полу, возрасту, федеральным округам и типам населённых пунктов, погрешность не превышает 2,44%.

RSS: Новости на портале Anti-Malware.ru