



Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

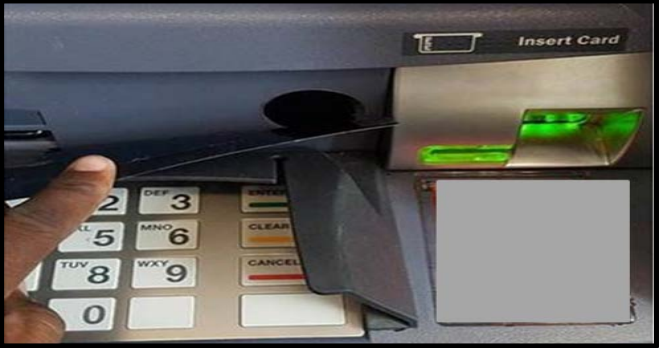
Секретная служба США предупреждает финансовые учреждения о новом всплеске скимминга банкоматов, в ходе которого преступники вырезают отверстия в ATM размером с пирожное. А далее используется комбинация магнитов и медицинских устройств для получения учетных данных клиентов непосредственно из устройства для чтения карт, установленного в банкоматах.

Как пишет исследователь безопасности Брайан Кребс, в распоряжение Секретной службы попало несколько отчетов, описывающих сложную схему скиммига, для осуществления которой злоумышленникам требуются дни.

Этот тип атаки часто описывается как «подслушивание» (eavesdropping), он начинается с того, что преступники используют дрель, чтобы просверлить небольшие отверстия в корпусе банкомата. После этого отверстия маскируют металлической панелью, наклейкой с логотипом банка или инструкцией по использованию ATM.

Преступники будут использовать эти отверстия для подключения к считывателю карт специального устройства с помощью магнита. Часто злоумышленникам в таких атаках помогает эндоскоп, используемый в медицине инструмент. Используя его, преступник может убедиться, что его скиммер подключен к считывателю карт правильно.

Согласно сообщению Секретной службы, злоумышленники маскируют отверстия в банкоматах, а потом выжидают день или два. После этого они прикрепляют стеноп (также встречается термин «лох-камера» или «лохкамера»).

«Задержка, судя по всему, вызвана обходом антискимминговой технологии, которая должна среагировать на сверление», — объясняют в Секретной службе.

Кребс опубликовал видео, в котором показан процесс скимминга банкомата:

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru