



Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

Секретная служба США предупреждает о новой волне изощренного скимминга

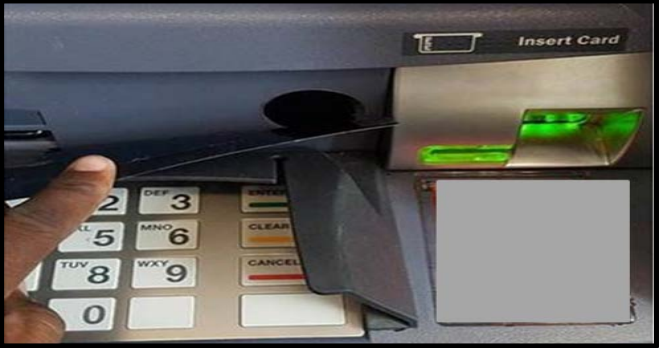
Секретная служба США предупреждает финансовые учреждения о новом всплеске скимминга банкоматов, в ходе которого преступники вырезают отверстия в ATM размером с пирожное. А далее используется комбинация магнитов и медицинских устройств для получения учетных данных клиентов непосредственно из устройства для чтения карт, установленного в банкоматах.

Как пишет исследователь безопасности Брайан Кребс, в распоряжение Секретной службы попало несколько отчетов, описывающих сложную схему скиммига, для осуществления которой злоумышленникам требуются дни.

Этот тип атаки часто описывается как «подслушивание» (eavesdropping), он начинается с того, что преступники используют дрель, чтобы просверлить небольшие отверстия в корпусе банкомата. После этого отверстия маскируют металлической панелью, наклейкой с логотипом банка или инструкцией по использованию ATM.

Преступники будут использовать эти отверстия для подключения к считывателю карт специального устройства с помощью магнита. Часто злоумышленникам в таких атаках помогает эндоскоп, используемый в медицине инструмент. Используя его, преступник может убедиться, что его скиммер подключен к считывателю карт правильно.

Согласно сообщению Секретной службы, злоумышленники маскируют отверстия в банкоматах, а потом выжидают день или два. После этого они прикрепляют стеноп (также встречается термин «лох-камера» или «лохкамера»).

«Задержка, судя по всему, вызвана обходом антискимминговой технологии, которая должна среагировать на сверление», — объясняют в Секретной службе.

Кребс опубликовал видео, в котором показан процесс скимминга банкомата:

Подпишитесь на новости

Ростелеком призвал создавать ЦОДы судного дня

Сложить всё в несколько больших дата-центров было удобно и выгодно. Пока по ним не начали прилетать беспилотники. Теперь российским компаниям нужны резервные площадки для восстановления сервисов — ЦОДы судного дня.

Об этом на форуме РБК Tech заявил зампред правления «Ростелекома» Валерий Ермаков, сообщает РБК.

По словам Ермакова, прежнюю инфраструктуру строили прежде всего ради экономической эффективности: ключевые сервисы концентрировали на нескольких площадках. Но модель угроз изменилась. То, что недавно выглядело немыслимым сценарием, теперь приходится включать в планы восстановления.

Ответ — распределять сервисы между большим количеством площадок, разносить их географически и резервировать мощности. Ермаков называет такой подход микросотовой архитектурой.

Проще говоря, экономия на централизации уступает место вопросу: «А что останется работать, если эта площадка отключится?»

Однако разнести серверы мало — их ещё нужно связать быстрыми каналами. И здесь, по оценке топ-менеджера, назревает следующая проблема: российские магистральные сети перегружены, а значительная часть оптики проложена 20-30 лет назад.

Ермаков предупредил о возможном дефиците магистральных ресурсов и представил линию «Ростелекома» TEA NEXT от Калининграда до Монголии как источник дополнительных мощностей.

Напомним, после октябрьских атак остановились три ЦОДа «Яндекса» — в Сасове, Калуге и Владимире. Сбои затронули как сервисы компании, так и клиентов Yandex Cloud. Яндекс договорился с другими облачными провайдерами об ускоренном переносе клиентских данных и сервисов.

Название «ЦОД судного дня» звучит как маркетинг для апокалипсиса, но задача у него проще: чтобы после потери площадки бизнесу было откуда восстановиться.

RSS: Новости на портале Anti-Malware.ru