



Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Российский ботнет имитирует клики пользователей Android

Исследователи Check Point рассказали о ботнете, который разрабатывает группа русскоговорящих киберпреступников «The Lucy Gang». Злоумышленники распространяют свое детище по схеме Malware-as-a-Service (вредонос-как-услуга, MaaS).

Ботнет получил имя Black Rose Lucy, как говорят эксперты, принцип его работы не отличается от сотни других таких же ботнетов. Black Rose Lucy специализируется на атаках мобильных устройств под управлением операционной системы Android.

Известно, что Android постоянно контролирует поведение приложений, запрашивая у пользователя разрешение на выполнение операций, в которых косвенно или прямо участвуют персональные данные или чувствительные настройки.

Однако Black Rose Lucy научился использовать функцию Android Accessibility Service, с помощью которой он обманом заставляет пользователя разрешить вредоносу совершить действия, приводящие в конечном итоге к запуску злонамеренных файлов APK.

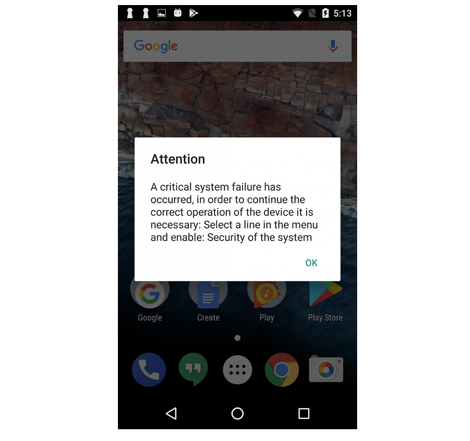
После установки Black Rose Lucy регистрирует себя в качестве сервиса Monitor. Через минуту вредоносная программа отображает владельцу устройства уведомление, в котором утверждается, что система пользователя находится в опасности.

Для решения проблемы юзеру предлагается разрешить использование Android Accessibility Service для приложения «Security of the system».

Далее жертву просят предоставить права администратора Black Rose, после этого вредонос сможет отображать окна поверх других приложений, а также игнорировать настройки оптимизации использования ресурсов батареи.

Ботнет может связываться с командным центром C&C, благодаря этому на зараженное устройство устанавливаются другие вредоносные программы. Вся собранная зловредом информация отправляется также на этот сервер.

Помимо прочего, Black Rose оснащен механизмом определения антивирусных решений, установленных в системе.

Самый интересный момент, который отметили эксперты, — ботнет может имитировать клики пользователя. Именно так вредоносное приложение может устанавливать APK-файлы в системе.

Подпишитесь на новости

ЦБ хотят обязать сообщать налоговой о регулярных переводах между физлицами

Минфин хочет, чтобы Центробанк передавал в ФНС сведения о гражданах, чьи операции по счетам обладают признаками систематического получения доходов от иных физических лиц. Поправки внесены ко второму чтению законопроекта № 617-9 из бюджетного пакета и касаются статьи 85 Налогового кодекса.

Об этом сообщает «Интерфакс» со ссылкой на источник, знакомый с текстом поправок.

Сейчас статья 85 обязывает передавать в налоговую учетные сведения о гражданах и организациях. ЦБ, если поправки примут, будет сообщать о людях, выявленных по анализу операций. По каким признакам их будут отбирать, в какой форме и как часто передавать данные, определит отдельное соглашение ЦБ и ФНС.

Поправки также расширяют возможности налоговой запрашивать выписки по счетам граждан без статуса ИП. Сейчас ФНС может сделать это только при взыскании долга, налоговой проверке или истребовании документов, причем с согласия вышестоящего руководителя или центрального аппарата службы. Сведения от ЦБ станут новым основанием для такого запроса.

Если закон примут, норма вступит в силу 1 января 2027 года и будет касаться операций, совершенных после 1 января 2026 года. Комитет Госдумы по бюджету и налогам планирует обсудить поправки в воскресенье.

В начале недели в Госдуму внесли законопроект № 32298-9, по которому банки с 1 марта 2028 года должны будут ограничивать входящие переводы от других граждан суммой 30 тыс. рублей в месяц для клиентов, подозреваемых в сомнительных операциях.

Еще один законопроект, внесенный правительством в марте, обязывает ФНС передавать ЦБ сведения об открытии и закрытии счетов и о категориях доходов граждан.

RSS: Новости на портале Anti-Malware.ru