



Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare вчера запустила сервис под названием Cloudflare Onion Service, который поможет отличить ботов от легитимного трафика Tor. Основным преимуществом нового сервиса является отсутствие необходимости в CAPTCHA при доступе к сайту, защищенному Cloudflare, через Tor.

Cloudflare воспользовалась услугой команды Tor, которая реализовала небольшое изменение в бинарнике браузера. Следовательно, нововведение будет работать только с современными версиями — Tor Browser 8.0 и недавно вышедшей версией для Android.

Пользователям, которые устали от постоянной проверки reCAPTCHA, рекомендуется обновиться до новых версий.

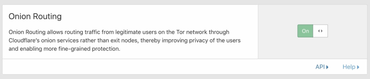
Cloudflare Onion Service абсолютно бесплатна для всех пользователей Cloudflare. Ей можно воспользоваться, активировав опцию «Onion Routing» на вкладке «Crypto» панели Cloudflare:

Таким образом, давний спор команды Tor с Cloudflare наконец разрешится. Напомним, что Tor Project обвинил Cloudflare в причинении вреда трафику Tor. Cloudflare ответила, что постоянно отображает пользователям CAPTCHA по той причине, что 94 % всего трафика Tor были либо автоматическими ботами, либо происходили от злоумышленников.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru