



Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

Мобильный банковский троян Asacub начал масштабные атаки

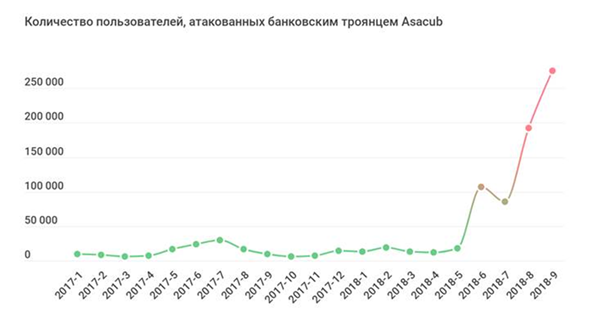
«Лаборатории Касперского» зафиксировала масштабную кампанию, в ходе которой пользователей заражают мобильным банковским трояном Asacub. В день страдают приблизительно 40 тысяч пользователей. Основная часть (98%) случаев заражения Asacub (225 тысяч) приходятся на Россию, также среди пострадавших стран есть Украина, Турция, Германия, Белоруссия, Польша, Армения, Казахстан, США и другие.

Этот вредонос распространяется через фишинговые SMS-сообщения с предложением посмотреть фото или MMS по ссылке. Перейдя на злонамеренную веб-страницу, пользователь увидит кнопку для скачивания, при нажатии на которую загружается файл зловреда. Нередко фишинговые сообщения содержат обращение по имени, поскольку адресно рассылаются со смартфона предыдущей жертвы (в них используются имена, под которыми номера записаны в телефонной книге заражённого устройства).

Asacub попадает на устройство только в том случае, если владелец смартфона разрешил в настройках установку из неизвестных источников. Как правило, троян маскируется под приложения для работы с MMS или популярные сервисы бесплатных объявлений. При установке он запрашивает права администратора или разрешение на использование службы специальных возможностей.

После получения необходимых прав вредоносна программа назначает себя приложением для обработки SMS-сообщений по умолчанию и переходит к злонамеренным действиям. В первую очередь Asacub начинает взаимодействовать с командным центром C&C злоумышленников, в частности передаёт им информацию о модели смартфона, версии ОС, операторе сотовой связи и версии самого трояна.

Программа может красть деньги с привязанной к номеру телефона банковской карты, отправляя SMS-сообщения для перевода средств на другой счёт по номеру карты или мобильного телефона. Некоторые его версии даже способны самостоятельно извлекать из входящих SMS-сообщений коды подтверждения операций и отправлять их на нужный номер. При этом пользователь не сможет проверить баланс через мобильный банк или поменять в нём какие-либо настройки, так как после получения специальной команды Asacub запрещает открытие на устройстве банковского приложения.

«Сегодня семейство Asacub, которое эволюционировало, как мы полагаем, из троянца Smaps и впервые заявило о себе ещё в 2015 году, продолжает приносить злоумышленникам финансовую прибыль – наблюдается резкий рост числа заражений. Это лишний раз подтверждает, что зловред может на протяжении длительного времени распространяться одним и тем же способом, при этом только прогрессируя. Ведь пользователи по-прежнему переходят по подозрительным ссылкам, устанавливают ПО из неизвестных источников и дают приложениям любые разрешения», – рассказала Татьяна Шишкова, антивирусный эксперт «Лаборатории Касперского».

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru