



Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

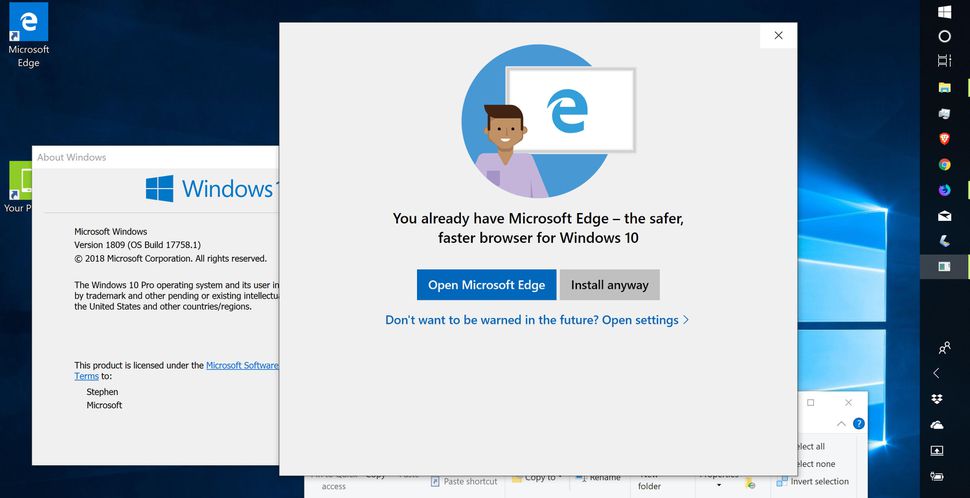
Microsoft не оставляет надежд пересадить всех пользователей своей операционной системы на браузер Edge. Теперь корпорация придумала новый ход для навязывания своей продукции — при установке других браузеров пользователю отображается окно, в котором Microsoft призывает использовать только Edge.

Во всплывающем окне, которое появилось в версии 1809, утверждается, что Edge быстрый и безопасный браузер, оптимизированный для использования в операционной системе Windows 10.

Естественно, многие пользователи остались недовольны столь агрессивной политикой навязывания своей продукции. Да и потом, будем говорить откровенно, Edge на данный момент вряд ли сможет составить серьезную конкуренцию таким монстрам, как Chrome или Firefox.

А тем временем Windows продолжают преследовать проблемы безопасности — на днях исследователи обнаружили метод запуска вредоносного кода с помощью UWP-приложений. Он поможет злоумышленникам запускать свои программы сразу после загрузки зараженной системы.

Этот метод  ограничен тем, что работает только в системах Windows 10 и только с приложениями, разработанными для Универсальной платформы Windows (UWP).

Однако корпорация также продолжает бороться с различными уязвимостями. Во вторник Microsoft устранила в общей сложности 62 недостатка безопасности, включая 0-day уязвимость, данные о которой были слиты независимым исследователем через социальную платформу Twitter.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru