



Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

Microsoft агрессивно навязывает пользователям браузер Edge

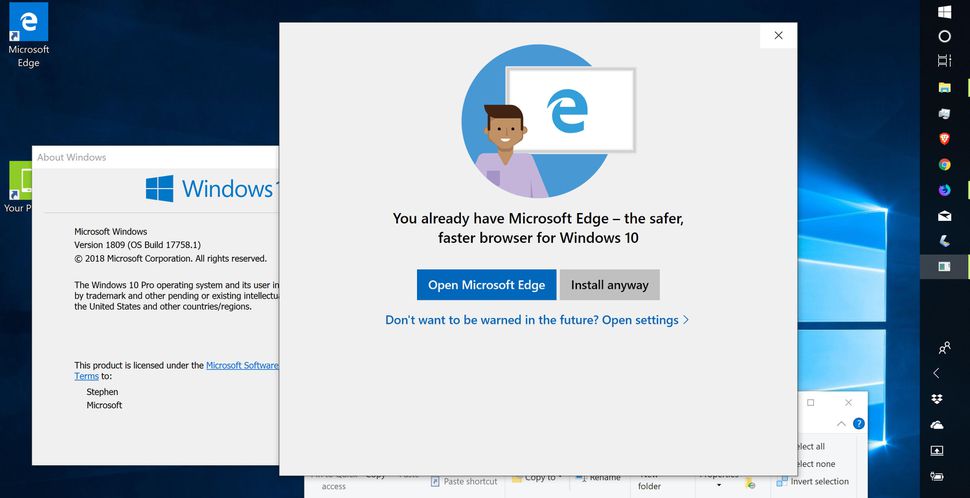
Microsoft не оставляет надежд пересадить всех пользователей своей операционной системы на браузер Edge. Теперь корпорация придумала новый ход для навязывания своей продукции — при установке других браузеров пользователю отображается окно, в котором Microsoft призывает использовать только Edge.

Во всплывающем окне, которое появилось в версии 1809, утверждается, что Edge быстрый и безопасный браузер, оптимизированный для использования в операционной системе Windows 10.

Естественно, многие пользователи остались недовольны столь агрессивной политикой навязывания своей продукции. Да и потом, будем говорить откровенно, Edge на данный момент вряд ли сможет составить серьезную конкуренцию таким монстрам, как Chrome или Firefox.

А тем временем Windows продолжают преследовать проблемы безопасности — на днях исследователи обнаружили метод запуска вредоносного кода с помощью UWP-приложений. Он поможет злоумышленникам запускать свои программы сразу после загрузки зараженной системы.

Этот метод  ограничен тем, что работает только в системах Windows 10 и только с приложениями, разработанными для Универсальной платформы Windows (UWP).

Однако корпорация также продолжает бороться с различными уязвимостями. Во вторник Microsoft устранила в общей сложности 62 недостатка безопасности, включая 0-day уязвимость, данные о которой были слиты независимым исследователем через социальную платформу Twitter.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru