



Брешь во всех современных компьютерах раскрывает зашифрованные данные

Брешь во всех современных компьютерах раскрывает зашифрованные данные

Брешь во всех современных компьютерах раскрывает зашифрованные данные

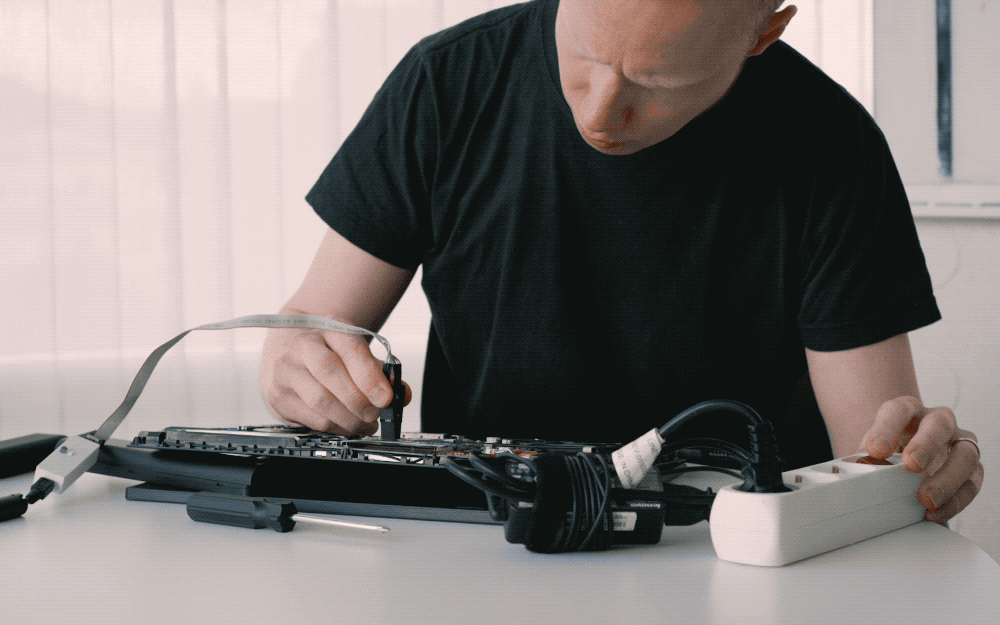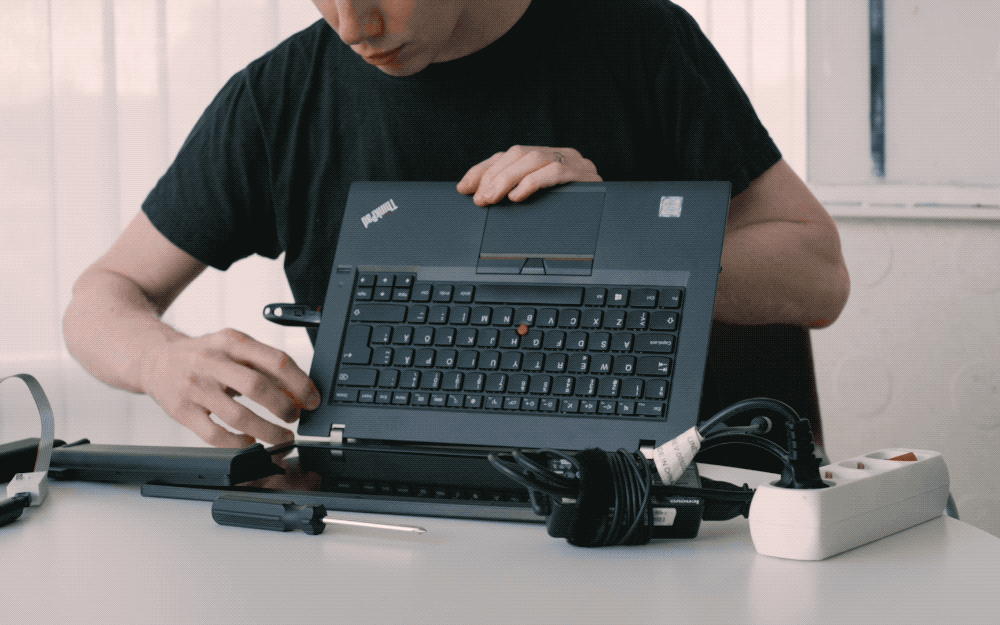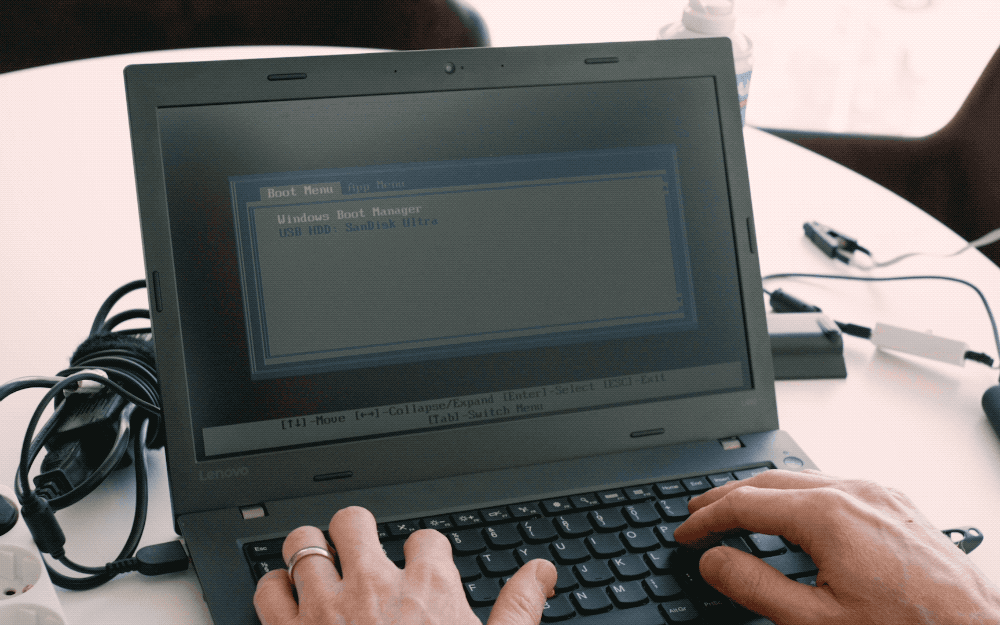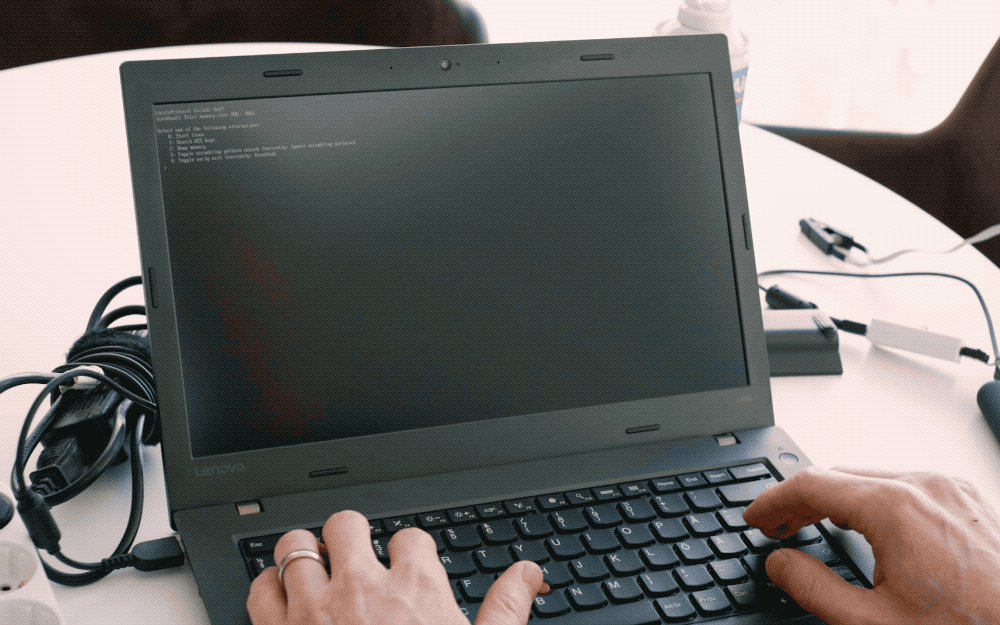
Большинство современных компьютеров, даже те, в которых предусмотрено шифрование диска, уязвимы для нового вида атаки, которая позволяет злоумышленникам украсть конфиденциальные данные за считанные минуты. Об этом в среду заявили специалисты компании F-Secure.

В F-Secure утверждают, что ни одна из существующих мер безопасности, которые реализованы в современных прошивках, не смогла противостоять новой атаке. Каждый протестированный исследователями ноутбук оказался уязвим.

Олле Сегердаль, работающий главным консультантом по безопасности в F-Secure, заявил, что уязвимость затрагивает практически все ноутбуки и десктопные компьютеры. Под угрозой пользователи систем Windows и macOS.

Новый эксплойт построен на основе всем знакомой атаки методом холодной перезагрузки (cold boot attack). Киберпреступники уже давно используют эту технику для кражи данных пользователей.

Современные компьютеры перезаписывают свою память в момент, когда устройство выключается, это позволяет избежать прочтения данных. Однако Сегердаль и его команда нашли способ отключить процесс перезаписи, что позволило провести атаку cold boot attack.

«Конечно, такая методика потребует дополнительных шагов, однако брешь достаточно легко проэксплуатировать. Удивительно, что киберпреступники еще не взяли эту схему на вооружение», — объясняет эксперт.

«Мы убеждены, что любой, чьей задачей была кража данных с ноутбука, уже пришел к тем же выводам, к которым пришли мы».

Ни для кого не секрет, что у имеющего физический доступ злоумышленника гораздо больше шансов украсть информацию с вашего устройства. Именно поэтому многие используют шифрование диска — BitLocker на Windows или FileVault на macOS.

Но исследователи утверждают, что эти меры все равно не спасут вас от кражи данных, так как новый метод атаки обходит эти защитные функции.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru