



Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Вредонос Kronos эксплуатирует баг в Office для кражи банковских данных

Kronos, также известный как «отец Zeus», представляет собой сложную вредоносную программу, которая может стать причиной многих проблем. Впервые Kronos был обнаружен в 2014 году на киберпреступных российских форумах, его продавали за $7000 (или пробная версия на неделю за $1000). За эту сумму разработчики обещают постоянно обновлять вредонос, оснащая его новыми функциями. И теперь исследователи компании Securonix сообщили, что Kronos получил одно из долгожданных серьезных обновлений.

Securonix опубликовала новое исследование вредоноса Kronos, а точнее его последнего экземпляра, известного также как Osiris. Именно эта версия была обнаружена в июле этого года.

Три отдельные вредоносные кампании, в которых используется Kronos, уже действуют на территории Германии, Японии и Польши. Вся цепочка заражения начинается с фишинга, а также с наборов эксплойтов вроде RIG.

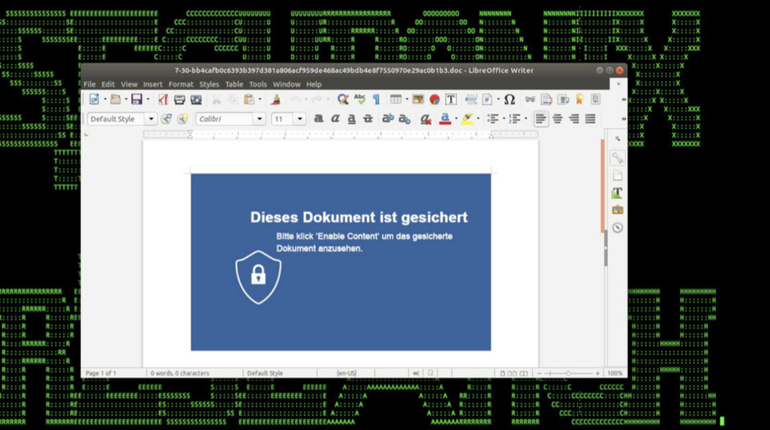
Вредоносные электронные письма содержат специально созданные документы Microsoft Word (также были замечены вложения RTF). Файлы содержат макросы, которые запускают обфусцированные VB-команды.

В ходе заражения эксплуатируется уязвимость CVE-2017-11882, которая затрагивает компонент редактора Microsoft Office Equation. Сама брешь была обнаружена в 2017 году. Если целевая система не была пропатчена, атака позволит злоумышленнику выполнить произвольный код.

Новый вариант вредоносной программы также активно использует сеть Tor, именно за ней прячется командный сервер C&C зловреда. Чтобы связаться с центром, Kronos подключается к нескольким узлам Tor, которые расположены в разных странах.

Некоторые версии также поддерживают дистанционное управление через кастомную библиотеку LibVNCServer.

После запуска в зараженной системе Kronos пытается красть данные из разных источников. Кроме этого, вредонос модифицирует реестр Windows, чтобы внедрить вредоносный код в процессы браузеров. Таким образом, при посещении банковских сайтов будет выполнена атака вида man-in-browser.

Настройки безопасности браузера Firefox также могут быть модифицированы вредоносом.

Конечная цель — получить банковские данные зараженного пользователя. Последние конфигурации вредоносного скрипта периодически подгружаются с командного сервера.

Чтобы обеспечить себе запуск на зараженной машине, зловред копирует себя в папку C: \Users\%\AppData\Roaming вместе с исполняемыми файлами Tor и вредоносными DLL. Также программа записывает себя в пункт автозапуска.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru