



Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

Новая кампания Mongo Lock удаляет базы данных MongoDB, требуя выкуп

В ходе вредоносной кампании под названием Mongo Lock злоумышленники атакуют доступные удаленно и незащищенные базы данных MongoDB. Затем киберпреступники уничтожают данные и требуют выкуп за их возврат.

Это далеко не новая схема атаки, злоумышленники уже давно атакуют базы данных MongoDB. В начальной фазе атакующие ищут незащищенные серверы, используя сервисы вроде Shodan.io. После удачного подключения они могут экспортировать базы данных, удалить их, а затем оставить записку с требованиями выкупа.

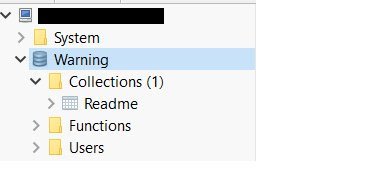
Компанию Mongo Lock обнаружил известный исследователь в области кибербезопасности Боб Дьяченко. На месте удаленной базы данных злоумышленники в этом случае оставляют новую базу под именем «Warning», внутри которой находится «Readme».

В «Readme» злоумышленники объясняют, что база данных зашифрована, и жертвам необходимо заплатить выкуп, чтобы вернуть ее. Они не оставляют никаких адресов для транзакций, а просят жертв связаться с ними с помощью электронной почты.

Несмотря на то, что в записке утверждается, что атакующие экспортируют базу перед ее удалением, неизвестно, правда ли это. Вполне может статься, что это просто блеф, и никакую базу вам не вернут, так как она безвозвратно удалена.

Эксперту удалось узнать адрес, на который пострадавшие пользователи выплачивают выкуп вымогателям — 3FAVraz3ovC1pz4frGRH6XXCuqPSWeh3UH. В общей сложности на этот кошелек упало 1,8 биткоинов — чуть более 11 000 долларов США по текущему курсу.

По словам Дьяченко, киберпреступники используют скрипт для автоматизации процесса получения доступа к базам данных MongoDB. Однако специалисту удалось обнаружить, что этот скрипт не всегда отрабатывает так, как положено. В некоторых случаях у пользователей все еще был доступ к своим базам, хотя записка о выкупе тоже присутствовала.

Кстати, именно небезопасно настроенный сервер MongoDB послужил причиной утечки около 445 миллионов записей, принадлежащих клиентам швейцарской компании Veeam.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru