



445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

445 миллионов записей клиентов компании Veeam оказались открытыми в Сети

База данных, чей размер превышал 200 Гб, была обнаружена на открытом для публичного доступа сервере. Оказалось, что эти данные принадлежат клиентам швейцарской компании Veeam, всего в базе было около 445 миллионов записей. Veeam предоставляет услуги управления данными для виртуальных, физических и облачных инфраструктур.

Утечку 5 сентября обнаружил исследователь в области безопасности Боб Дьяченко, база находилась на платформе Amazon. Специалист утверждает, что спустя четыре дня компания прислушалась к нему и предприняла шаги для обеспечения безопасности своего сервера MongoDB.

Точный период, в течение которого база была доступна всем желающим, на данный момент неизвестен, однако IP-адрес сервера был проиндексирован поисковиком Shodan 31 августа.

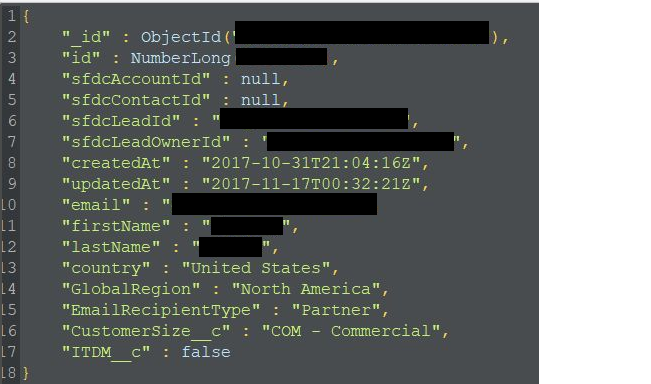
В базе содержалась личная информация клиентов — имя и фамилия, адрес электронной почты и страна проживания. По словам Дьяченко, также там обнаружились дополнительные данные вроде типа клиента и размера организации, IP-адресов, URL-адресов реферрера и юзерагентов (User Agent). Дьяченко обнаружил записи, которым по меньшей мере четыре года.

База клиентов Veeam насчитывает около 307 000 человек. Среди них Norwegian Cruise Line — компания-оператор трансатлантических и круизных маршрутов, владеющая собственным флотом круизных судов; аэропорт Гатвик; несколько университетов и школ; Scania, производитель грузовых автомобилей, автобусов, промышленных и морских двигателей; медицинские учреждения.

Вся проблема оказалась в неправильно сконфигурированных серверах MongoDB.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru