



Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

После месяцев тайной разработки за ширмой новый IoT-ботнет пошел в атаку. За последние две недели исследователи в области безопасности все чаще и чаще замечали новый вредонос на своих радарах. Ботнет получил имя Hakai (с японского — «разрушение»), впервые его обнаружили эксперты NewSky Security в июне.

Первоначальная версия Hakai была основана на Qbot (также Gafgyt, Bashlite, Lizkebab, Torlus или LizardStresser), этот IoT-зловред просочился в Сеть несколько лет назад.

Эксперт NewSky Security Анкит Анубхав заявил, что автор ботнета изначально хотел привлечь внимание.

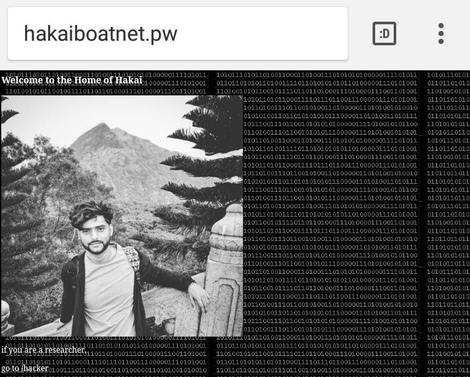
«Он лично попросил меня осветить эту историю. Более того, он разместил мою фотографию на главной странице командного сервера C&C — hakaiboatnet[.]pw», — сказал Анубхав.

Вскоре Hakai начал активно атаковать устройства пользователей.

«Первая атака была зафиксирована 21 июля. Ботнет пытался эксплуатировать уязвимость под идентификатором CVE-2017-17215, которая затрагивает Huawei HG352», — продолжает Анубхав.

И с этих пор активность Hakai только увеличивается — к середине августа на ботнет обратили внимание и другие ИБ-эксперты. Зловред пытался заразить как можно больше устройств, а также использовать как можно больше уязвимостей.

Чуть позже ботнет начал использовать уязвимости в маршрутизаторах D-Link, поддерживающих протокол HNAP, а также маршрутизаторы Realtek и IoT-устройства, которые использовали более старую и уязвимую версию Realtek SDK.

Помимо этого Hakai также включает сканер Telnet, с чьей помощью пытается проникнуть в устройства, на которых пользователи не изменили пароли по умолчанию либо же использовали простые пароли вроде «root», «admin», «1234».

Исследователи также сообщили о двух новых вариантах Hakai, которые в последнее время также были замечены в атаках — Kenjiro и Izuku.

Несмотря на то, что активность Hakai продолжает расти, его автор внезапно залег на дно, прервав всякий контакт с исследователями безопасности. Он даже перенес свой командный центр C&C на другой домен.

Специалисты считают, что это связано с поимкой автора другого громкого ботнета — Satori. Как известно, на прошлой неделе 20-летний житель Ванкувера был обвинен в управлении знаменитым ботнетом Satori.

Согласно некоторым сообщениям, обвиняемый сам отчаянно привлекал внимание СМИ к своей киберпреступной деятельности. В этом прослеживается его сходство с автором Hakai.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru