



Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

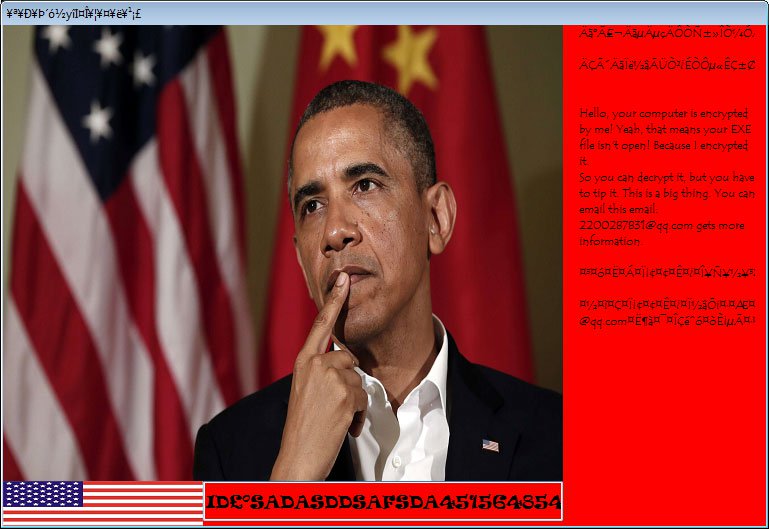
Время от времени исследователям попадаются интересные, а порой и откровенно странные, вредоносные программы. На этот раз они наткнулись на шифратор, который охотится только за EXE-файлами. После удачной операции шифрования вредонос отображает пользователю экс-президента США Барака Обаму.

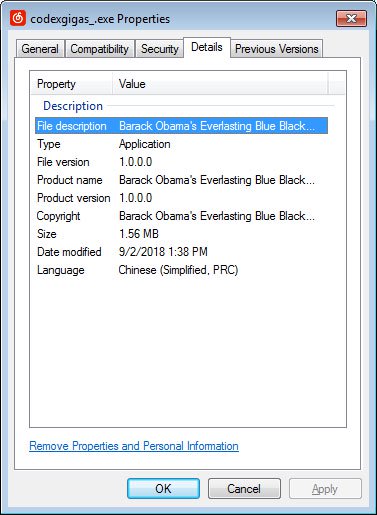
Впервые о вымогателе упомянула команда MalwareHunterTeam у себя в Twitter. Эксперты отметили интересную особенность — в описании файла значилось «Barack Obama's Everlasting Blue Blackmail Virus» («Вечный вирус-вымогатель Барака Обамы»).


После запуска «вирус Обамы» пытается завершить процессы антивирусных программ, среди которых решения от «Лаборатории Касперского», McAfee и Rising Antivirus. Для этого зловред использует следующие команды:

taskkill /f /im kavsvc.exe
taskkill /f /im KVXP.kxp
taskkill /f /im Rav.exe
taskkill /f /im Ravmon.exe
taskkill /f /im Mcshield.exe
taskkill /f /im VsTskMgr.exe

Затем вымогатель ищет файлы с расширением .exe, пытаясь зашифровать их. Причем шифруются даже те исполняемые файлы, которые находятся в папке Windows. Другие шифровальщики обычно избегают трогать эту папку, так как есть опасность привести к неработоспособности системы.

Также «вымогатель Обамы» модифицирует ключи реестра, которые связаны с .exe-файлами.

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru