



Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

Вымогатель Барака Обамы шифрует только EXE-файлы и убивает антивирусы

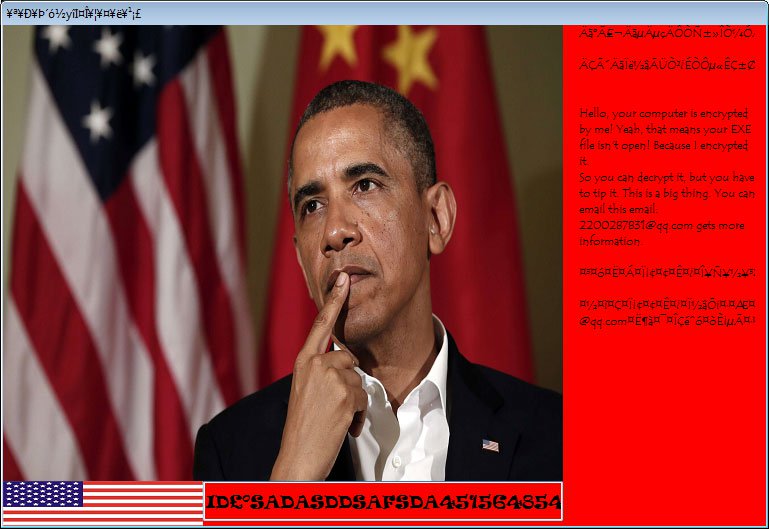
Время от времени исследователям попадаются интересные, а порой и откровенно странные, вредоносные программы. На этот раз они наткнулись на шифратор, который охотится только за EXE-файлами. После удачной операции шифрования вредонос отображает пользователю экс-президента США Барака Обаму.

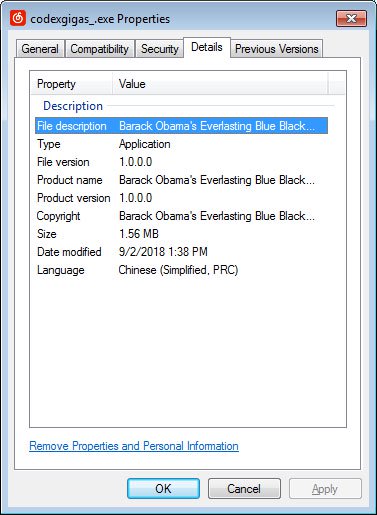
Впервые о вымогателе упомянула команда MalwareHunterTeam у себя в Twitter. Эксперты отметили интересную особенность — в описании файла значилось «Barack Obama's Everlasting Blue Blackmail Virus» («Вечный вирус-вымогатель Барака Обамы»).


После запуска «вирус Обамы» пытается завершить процессы антивирусных программ, среди которых решения от «Лаборатории Касперского», McAfee и Rising Antivirus. Для этого зловред использует следующие команды:

taskkill /f /im kavsvc.exe
taskkill /f /im KVXP.kxp
taskkill /f /im Rav.exe
taskkill /f /im Ravmon.exe
taskkill /f /im Mcshield.exe
taskkill /f /im VsTskMgr.exe

Затем вымогатель ищет файлы с расширением .exe, пытаясь зашифровать их. Причем шифруются даже те исполняемые файлы, которые находятся в папке Windows. Другие шифровальщики обычно избегают трогать эту папку, так как есть опасность привести к неработоспособности системы.

Также «вымогатель Обамы» модифицирует ключи реестра, которые связаны с .exe-файлами.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru