



Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Новая атака на кошелек Макафи заставила разработчиков принять правду

Под давлением неопровержимых доказательств со стороны экспертов в области безопасности разработчики криптовалютного кошелька Bitfi наконец признали, что заявления о его «неприступности» преувеличены. Напомним, что Bitfi — детище Джона Макафи, который даже пообещал награду в $250 000 тому, кот взломает его криптокошелек.

В середине августа Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners указали на множественные уязвимости в устройстве.

Далее уже подключились другие исследователи, публикую свои достижения в Сети. Некоторым успешно удался обратный инжиниринг, кто-то воспроизвел видео с участием Джона Макафи на устройстве. Некоторым даже удалось запустить на Bitfi игру DOOM.

До этого момента разработчики Bitfi стояли на своем, отказываясь принять факты, — кошелек невозможно взломать. Однако последней каплей стал недавно опубликованный метод атаки, продемонстрированный экспертами вчера.

Салим Рашид, 15-летний подросток, в опубликованном в Twitter видеоролике показывает, насколько уязвим криптокошелек Макафи. В частности, Рашиду удалось заставить кошелек выдать генерируемую пользователем фразу и ее значение «соли» (salt value) — это как раз два элемента, необходимые для создания закрытого ключа, который защищает средства пользователя.

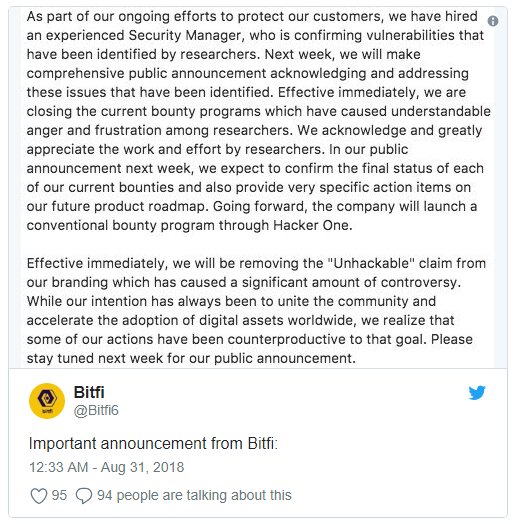
Спустя некоторое время после публикации этой концепции взлома официальный Twitter-аккаунт Bitfi опубликовал заявление, в котором утверждается, что компания наняла опытного эксперта в области безопасности. Именно этот эксперт подтвердил наличие уязвимостей, выявленных другими исследователями.

Теперь предложение награды в $250 000 отозвано, а разработчики Bitfi планируют реализовать стандартную программу поиска уязвимостей через платформу Hacker One.

Напомним, что в начале августа также стало известно, что криптовалютный кошелек Bitfi передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности.

Позже сам Макафи в интервью признал, что назвать криптокошелек неприступным было неразумно, но маркетинг оправдывает и такие заявления.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru