



Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Обнаружены два типа атак на чипы TPM

Четыре специалиста южнокорейского института, исследующего национальную безопасность, сообщили о двух возможных векторах для атак на чипы TPM. Пользователям, возможно, придется в ближайшие дни обновить прошивку материнской платы.

Обе атаки нацелены на компьютеры, использующие спецификацию Trusted Platform Module (TPM), эти чипы и криптопроцессоры обычно используются в высокопроизводительных компьютерах — например, в корпоративных или государственных сетях.

Однако персональные компьютеры обычных пользователей также бывают оснащены TPM. Роль TPM обычно заключается в проверке подлинности аппаратного обеспечения, для чего используются криптоключи RSA. Они аутентифицируют компоненты оборудования, которые участвуют в загрузке компьютера и его функционировании.

На данный момент весь процесс проверки диктуется спецификацией TPM 2.0, выпущенной в 2013 году.

Две недели назад исследователи южнокорейского института описали две атаки на чипы TPM, которые могут позволить злоумышленнику вмешаться в процесс загрузки компьютера. Эти атаки возможны из-за прерывания питания.

В частности, специалисты обнаружили проблемы, связанные с тем, как чипы входят в эти прерывания и восстанавливаются после них. На деле злоумышленник может сбросить TPM, а затем создать поддельную цепочку доверия для целевого устройства.

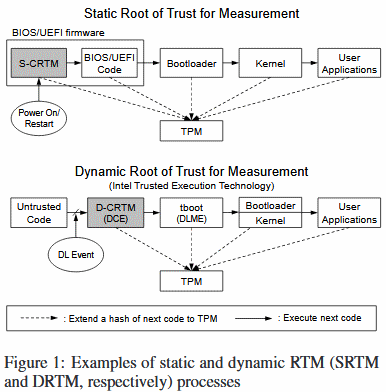
Первый тип такой атаки сработает против компьютеров, использующих статический корень измерения доверия (Static Root of Trust Measurement, SRTM).

Для противодействия уязвимости SRTM производители аппаратной составляющей должны пропатчить свою прошивку BIOS/UEFI.

Второй тип атаки уже использует динамический корень измерения доверия (Dynamic Root of Trust for Measurement, DRTM). В этом случае атаку будет реализовать труднее, она не будет так распространена, как первая версия, считают исследователи.

По словам экспертов, атака удастся только в том случае, если компьютер использует технологию Trusted eXecution Technology (TXT) от Intel.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru