



Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Появились сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе. Согласно опубликованной информации, PoC-код эксплойта этой бреши размещен на GitHub.

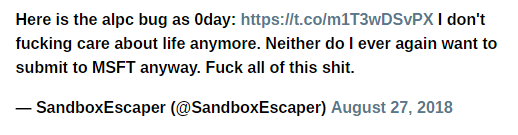
Все началось с сообщения пользователя Twitter с хендлером @SandboxEscaper, которое он оставил вчера. На данный момент этот твит удален, а учетная запись заблокирована или удалена.

В твите SandboxEscaper утверждает, что ему уже все безразлично, и что он не собирается больше связываться с Microsoft относительно обнаруженных уязвимостей. Упомянутый в твите GitHub-репозиторий также удален.

Аналитик уязвимостей класса CERT/CC Фил Дорманн также подтвердил наличие бага в своем Twitter:

«Подтверждаю, что PoC-код полностью работает на 64-битной Windows 10 с последними обновлениями. Повысить свои привилегии можно прямо до SYSTEM».

В CERT/CC уязвимость объясняют следующим образом:

«Планировщик задач в Microsoft Windows содержит уязвимость, которая связана с обработкой ALPC (Advanced Local Procedure Call). Баг позволяет повысить привилегии в системе до SYSTEM».

В примечаниях к этому недостатку безопасности сказано, что известного способа устранения уязвимости не данный момент не существует. Microsoft пообещала как можно скорее устранить уязвимость.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru