



Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

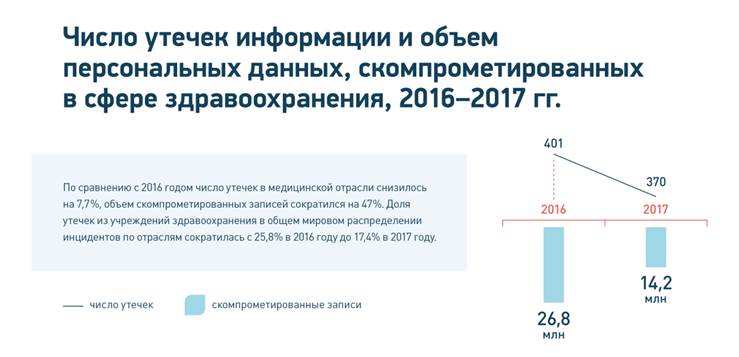
По результатам глобального исследования утечек конфиденциальной информации из медицинских учреждений, которое подготовил Аналитический центр InfoWatch, в 2017 году количество зарегистрированных в мире утечек персональных данных сократилось за год на 7,7% до 370 случаев.

Объем скомпрометированных в результате утечек записей данных снизился по сравнению с предыдущим годом в два раза — с 26,8 млн записей до 14,2 млн.  При этом в России был отмечен резкий рост количества «медицинских» утечек — более чем в два раза.

Авторы исследования связывают снижение числа инцидентов и объема утекших записей в мире с повышением уровня защиты медицинских данных в самой большой системе здравоохранения мира — США. По оценкам экспертов, в 2017 году более 80% организаций сферы здравоохранения США увеличили расходы на информационную безопасность (ИБ).

В то же время в исследовании отмечается, что развитие технологий, в том числе телемедицины, а также способов использования медицинских данных в электронном виде, увеличивает ценность медицинской информации. Поэтому в ближайшей перспективе число утечек такой информации и объем скомпрометированных данных в мире неизбежно будут расти, отметил аналитик ГК InfoWatch Сергей Хайрук.

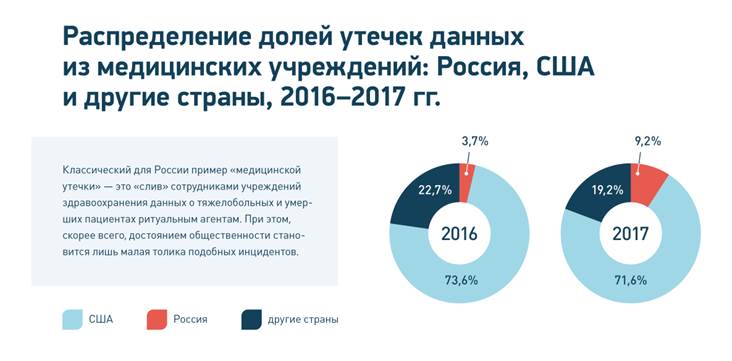
Если в глобальной картине «медицинских» утечек около 30% инцидентов были связаны с внешними атаками злоумышленников, то в России все зафиксированные случаи носили исключительно внутренний характер.

Классический для России пример внутренней утечки из медицинских учреждений — это «слив» сотрудниками больниц и клиник данных о тяжелобольных и умерших пациентах ритуальным агентам.

«Культура обращения с информацией ограниченного доступа у медицинских работников в России находится на довольно низком уровне. Кроме того, внутренние злоумышленники в различных медучреждениях осознали, что персональные данные пациентов и коллег остаются без должного контроля, а из кражи такой информации можно извлечь выгоду, — отметил Сергей Хайрук, аналитик ГК InfoWatch.

Полная версия исследования доступна по этой ссылке.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru