



Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

Число утечек данных из медучреждений России увеличилось в два раза

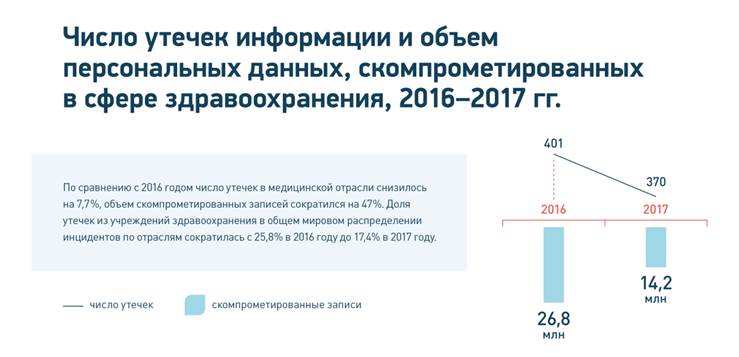
По результатам глобального исследования утечек конфиденциальной информации из медицинских учреждений, которое подготовил Аналитический центр InfoWatch, в 2017 году количество зарегистрированных в мире утечек персональных данных сократилось за год на 7,7% до 370 случаев.

Объем скомпрометированных в результате утечек записей данных снизился по сравнению с предыдущим годом в два раза — с 26,8 млн записей до 14,2 млн.  При этом в России был отмечен резкий рост количества «медицинских» утечек — более чем в два раза.

Авторы исследования связывают снижение числа инцидентов и объема утекших записей в мире с повышением уровня защиты медицинских данных в самой большой системе здравоохранения мира — США. По оценкам экспертов, в 2017 году более 80% организаций сферы здравоохранения США увеличили расходы на информационную безопасность (ИБ).

В то же время в исследовании отмечается, что развитие технологий, в том числе телемедицины, а также способов использования медицинских данных в электронном виде, увеличивает ценность медицинской информации. Поэтому в ближайшей перспективе число утечек такой информации и объем скомпрометированных данных в мире неизбежно будут расти, отметил аналитик ГК InfoWatch Сергей Хайрук.

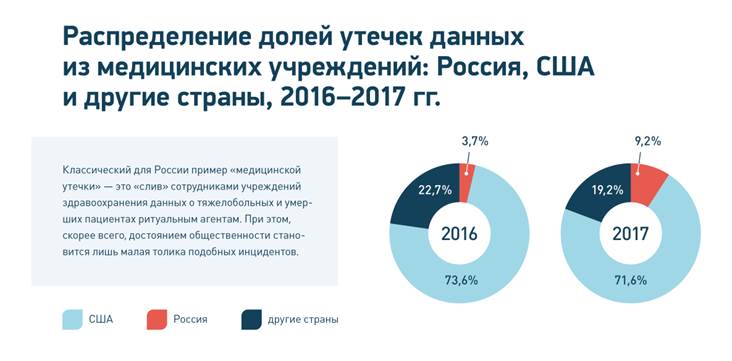
Если в глобальной картине «медицинских» утечек около 30% инцидентов были связаны с внешними атаками злоумышленников, то в России все зафиксированные случаи носили исключительно внутренний характер.

Классический для России пример внутренней утечки из медицинских учреждений — это «слив» сотрудниками больниц и клиник данных о тяжелобольных и умерших пациентах ритуальным агентам.

«Культура обращения с информацией ограниченного доступа у медицинских работников в России находится на довольно низком уровне. Кроме того, внутренние злоумышленники в различных медучреждениях осознали, что персональные данные пациентов и коллег остаются без должного контроля, а из кражи такой информации можно извлечь выгоду, — отметил Сергей Хайрук, аналитик ГК InfoWatch.

Полная версия исследования доступна по этой ссылке.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru