



Apple хочет использовать iPhone в качестве паспорта

Apple хочет использовать iPhone в качестве паспорта

Apple хочет использовать iPhone в качестве паспорта

Корпорация Apple рассматривает возможность использования iPhone в качестве некого идентификатора личности, который может заменить паспорт. В компании считают, что этого вполне можно добиться, используя технологию идентификации RFID.

Соответствующая патентная заявка «Document importation into secure element» была подана в Ведомство по патентам и товарным знакам США 30 марта. Вчера стало известно ее содержание.

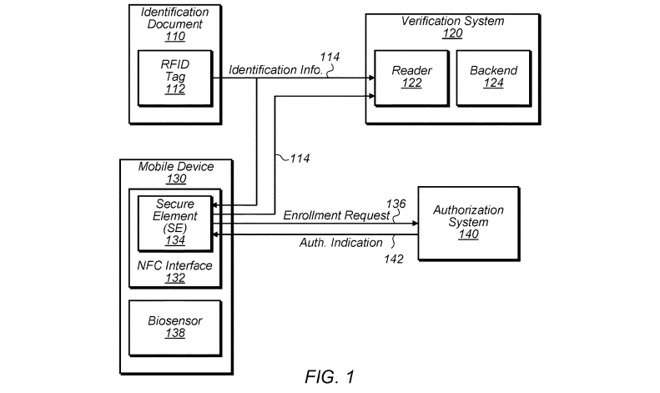
В ней описывается устройство, оснащенное RFID (или NFC), и защищенный элемент для хранения данных, а также возможность обработки данных.

Используя RFID, устройство получает «часть учетных данных» из документа, удостоверяющего личность — например, водительские права. Эти учетные данные будут храниться в защищенном элементе (скорее всего, подразумевается некая выделенная специально для этого область).

Если отразить эту схему наглядно, то выглядело бы это примерно так:

В дальнейшем это устройство может быть использовано удостоверяющим органом для проверки личности пользователя. Также упоминается идея завязать процесс аутентификации на системах считывания биометрических данных, которыми сейчас оснащен каждый смартфон.

Так или иначе, такая система должна будет передавать данные со смартфона запрашивающей стороне.

В патентной заявке упоминается использование электронных паспортов, в которых находится чип, содержащий множество данных, среди которых имя и дата рождения. Apple предлагает передавать эти данные с помощью смартфона, таким образом, соответствующие органы смогут идентифицировать граждан.

По сути, сейчас в iPhone есть все компоненты для реализации такой системы — они уже имеют на борту NFC и системы аутентификации вроде Touch ID и Face ID.

Также корпорация считает, что это нововведение смогут использовать частные компании для аутентификации сотрудников, входящих в объект.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru