



Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Эксперты сообщили о появлении новой методики, позволяющей легко получить PMKID (Pairwise Master Key Identifier — идентификатор парного главного ключа) маршрутизатора, который использует WPA/WPA2. Впоследствии полученные данные могут быть использованы для взлома пароля роутера.

Предыдущие методы взлома WPA/WPA2 вынуждали злоумышленника дождаться входа пользователя, чтобы захватить всю процедуру хендшейка.

Новый же метод требует лишь одного фрейма, который атакующий может запросить у AP.

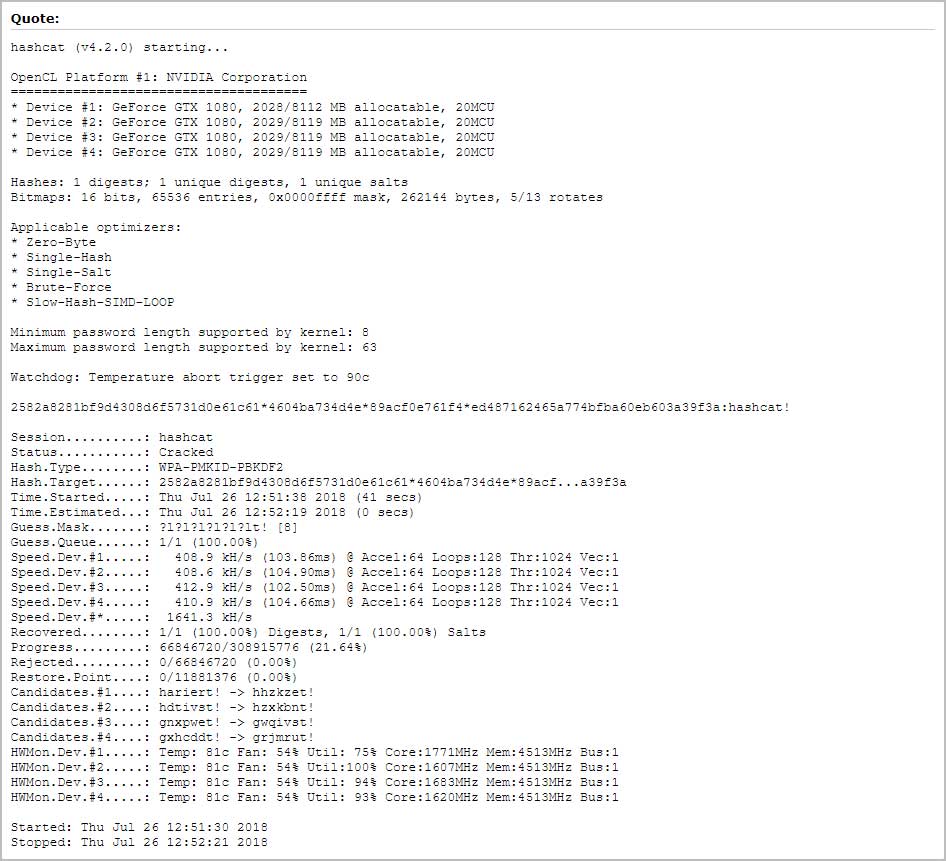
Новая схема взлома была обнаружена Дженсом Стьюбом, известным под прозвищем «atom». Именно он создал популярный инструмент для взлома паролей — Hashcat. Стьюб утверждает, что этот метод будет работать практически со всеми маршрутизаторами, использующими 802.11i/p/q/r с включенным роумингом.

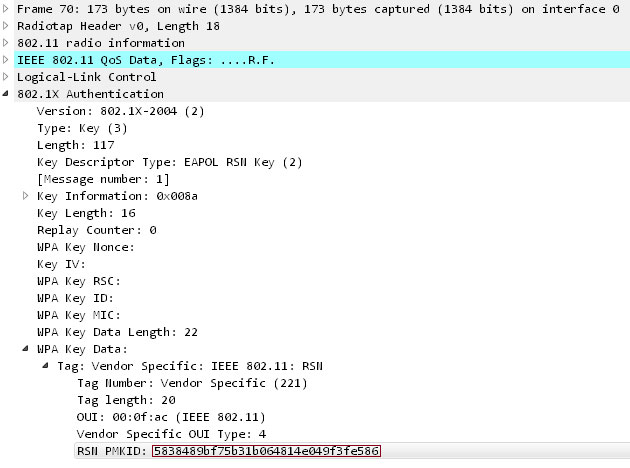
Принцип новой схемы примерно следующий — извлекается RSN IE (Robust Security Network Information Element) из одного фрейма EAPOL. RSN IE представляет собой опциональное поле, которое содержит PMKID. PMKID генерируется маршрутизатором на этапе аутентификации пользователя.

Идентификатор парного главного ключа является частью 4-стороннего хендшейка, в ход которого подтверждается валидность пароля, используемого пользователем.

«PMKID вычисляется с использованием HMAC-SHA1. Ключ в этом случае и есть PMK, а часть данных — соединение фиксированной метки в виде строки “PMK Name”», — объясняет эксперт.

Таким образом, теперь атакующий может попытаться пройти аутентификацию, чтобы получить один фрейм, что обеспечит ему доступ к PMKID. Затем злоумышленник сможет использовать PMKID для получения ключа Pre-Shared Key (PSK).

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru