



Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Эксперты сообщили о появлении новой методики, позволяющей легко получить PMKID (Pairwise Master Key Identifier — идентификатор парного главного ключа) маршрутизатора, который использует WPA/WPA2. Впоследствии полученные данные могут быть использованы для взлома пароля роутера.

Предыдущие методы взлома WPA/WPA2 вынуждали злоумышленника дождаться входа пользователя, чтобы захватить всю процедуру хендшейка.

Новый же метод требует лишь одного фрейма, который атакующий может запросить у AP.

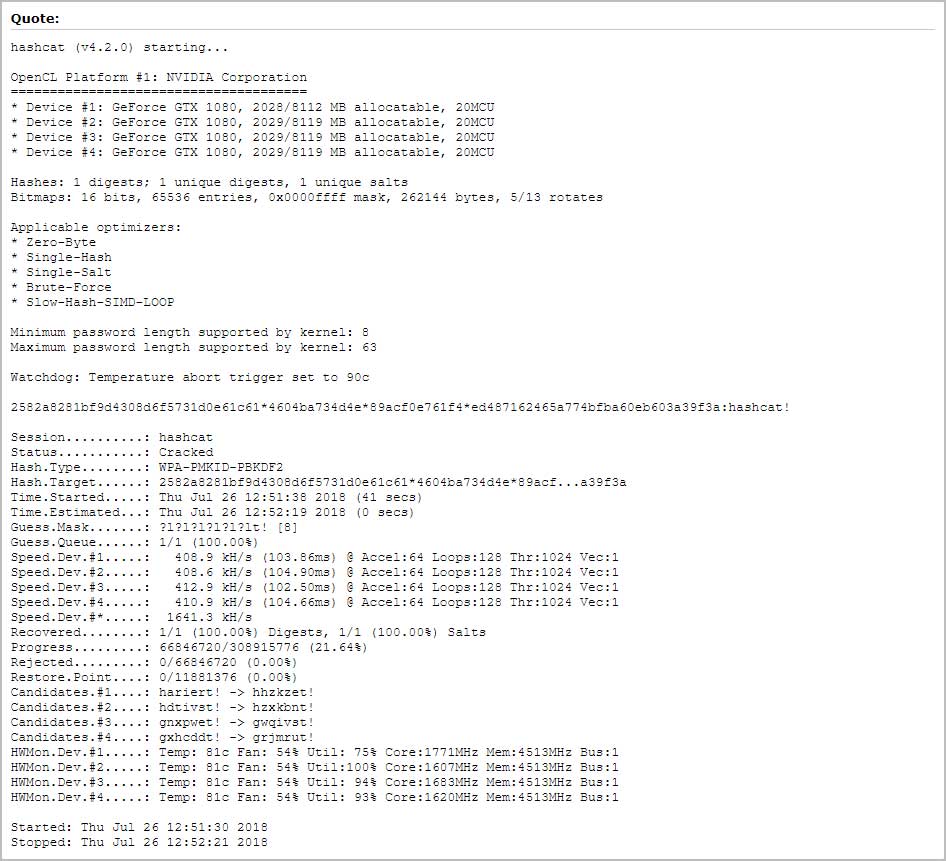
Новая схема взлома была обнаружена Дженсом Стьюбом, известным под прозвищем «atom». Именно он создал популярный инструмент для взлома паролей — Hashcat. Стьюб утверждает, что этот метод будет работать практически со всеми маршрутизаторами, использующими 802.11i/p/q/r с включенным роумингом.

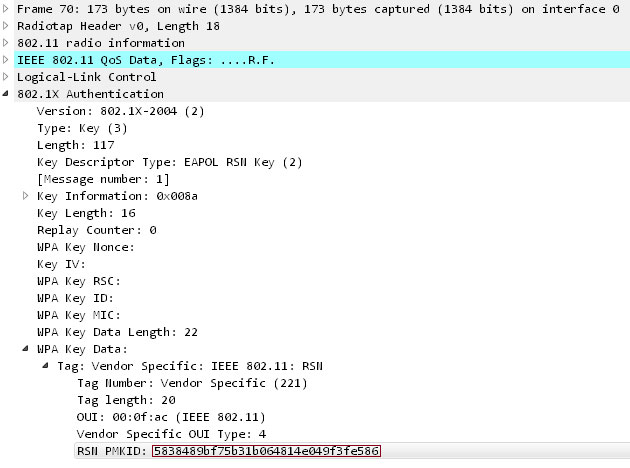
Принцип новой схемы примерно следующий — извлекается RSN IE (Robust Security Network Information Element) из одного фрейма EAPOL. RSN IE представляет собой опциональное поле, которое содержит PMKID. PMKID генерируется маршрутизатором на этапе аутентификации пользователя.

Идентификатор парного главного ключа является частью 4-стороннего хендшейка, в ход которого подтверждается валидность пароля, используемого пользователем.

«PMKID вычисляется с использованием HMAC-SHA1. Ключ в этом случае и есть PMK, а часть данных — соединение фиксированной метки в виде строки “PMK Name”», — объясняет эксперт.

Таким образом, теперь атакующий может попытаться пройти аутентификацию, чтобы получить один фрейм, что обеспечит ему доступ к PMKID. Затем злоумышленник сможет использовать PMKID для получения ключа Pre-Shared Key (PSK).

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru