



Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Новый метод позволяет упростить взлом WPA/WPA2 в сети 802.11

Эксперты сообщили о появлении новой методики, позволяющей легко получить PMKID (Pairwise Master Key Identifier — идентификатор парного главного ключа) маршрутизатора, который использует WPA/WPA2. Впоследствии полученные данные могут быть использованы для взлома пароля роутера.

Предыдущие методы взлома WPA/WPA2 вынуждали злоумышленника дождаться входа пользователя, чтобы захватить всю процедуру хендшейка.

Новый же метод требует лишь одного фрейма, который атакующий может запросить у AP.

Новая схема взлома была обнаружена Дженсом Стьюбом, известным под прозвищем «atom». Именно он создал популярный инструмент для взлома паролей — Hashcat. Стьюб утверждает, что этот метод будет работать практически со всеми маршрутизаторами, использующими 802.11i/p/q/r с включенным роумингом.

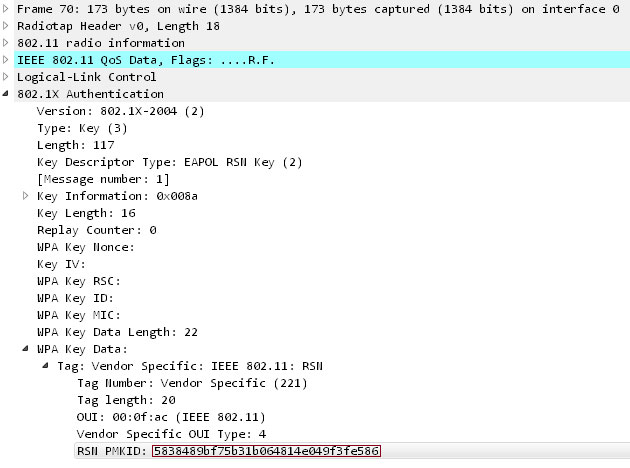
Принцип новой схемы примерно следующий — извлекается RSN IE (Robust Security Network Information Element) из одного фрейма EAPOL. RSN IE представляет собой опциональное поле, которое содержит PMKID. PMKID генерируется маршрутизатором на этапе аутентификации пользователя.

Идентификатор парного главного ключа является частью 4-стороннего хендшейка, в ход которого подтверждается валидность пароля, используемого пользователем.

«PMKID вычисляется с использованием HMAC-SHA1. Ключ в этом случае и есть PMK, а часть данных — соединение фиксированной метки в виде строки “PMK Name”», — объясняет эксперт.

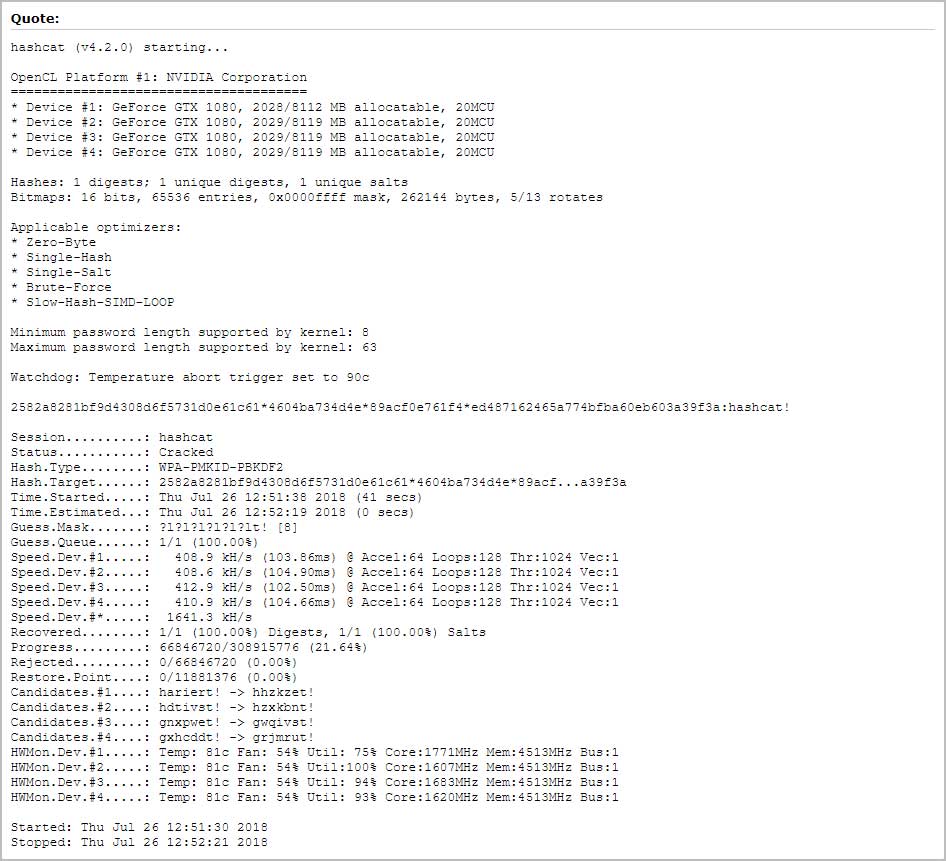
Таким образом, теперь атакующий может попытаться пройти аутентификацию, чтобы получить один фрейм, что обеспечит ему доступ к PMKID. Затем злоумышленник сможет использовать PMKID для получения ключа Pre-Shared Key (PSK).

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru