



Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Американские сервисы обработки платежей подверглись целевым атакам

Три американские компании, занимающиеся обработкой платежей, стали жертвой атак перехвата BGP (динамический протокол маршрутизации), которые злоумышленники осуществили на их DNS-серверы. Целью этих атак было перенаправление трафика на сервера злоумышленников, что позволяло им красть данные пользователей.

Атаки зафиксировали специалисты Oracle — три раза за прошлый месяц злоумышленники пытались атаковать серверы Datawire, Vantiv и Mercury Payment Systems.

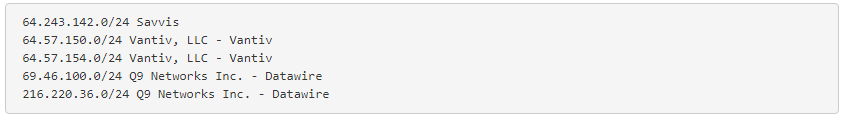
Первая волна атак произошла 6 июля 2018 года. Киберпреступники пытались перенаправить блоки IP-адресов, принадлежащие компаниям Vantiv и Datawire. Эти атаки были относительно короткими.

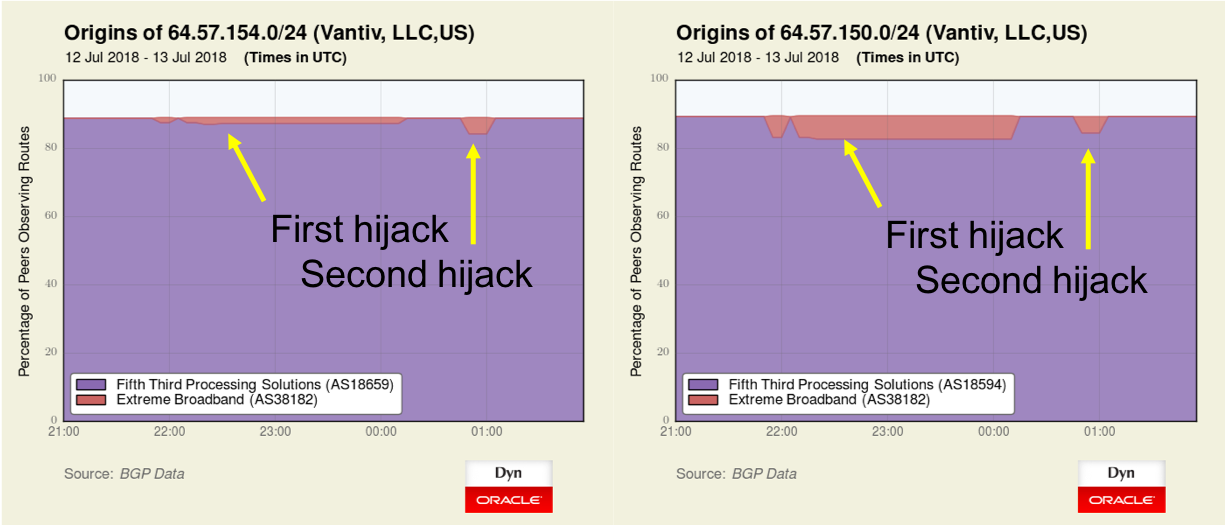
Следующая волна пошла уже 10 июля, в ходе нее злоумышленники пытались атаковать те же компании, изменилась лишь продолжительность атак — 30 минут. Далее атакующие уже увеличивали продолжительность, например, одна их атак на Vantiv и Datawire длилась до 3 часов.

Эксперты Oracle утверждают, что в ходе двух атак, произошедших 10 и 13 июля, трафик был выведен из Луганска на IP-адреса, принадлежащие голландскому Карибскому острову Кюрасао. Исследователи считают, что это лишь начало, и злоумышленники продолжат эти атаки.

Также специалисты отметили сходства этих целевых атак с теми, что произошли в апреле против компании Amazon.

Напомним, что 24 апреля Amazon на два часа потеряла контроль над некоторым количеством IP-адресов своих облачных сервисов. Киберпреступники, воспользовавшись известной уязвимостью интернет-протокола, перенаправляли трафик на вредоносные адреса.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru