



ZombieBoy — новый майнер Monero, обнаруживающий виртуальные машины

ZombieBoy — новый майнер Monero, обнаруживающий виртуальные машины

ZombieBoy — новый майнер Monero, обнаруживающий виртуальные машины

Новый червь, имеющий возможность добывать криптовалюту, был обнаружен в кибератаках злоумышленников. Исследователи назвали его ZombieBoy, он отличается наличием системы противодействия обнаружению и использованием нескольких эксплойтов.

Обнаружить новый зловред удалось эксперту в области кибербезопасности Джеймсу Куинну. Специалист считает, что ZombieBoy — крайне прибыльный вредонос.

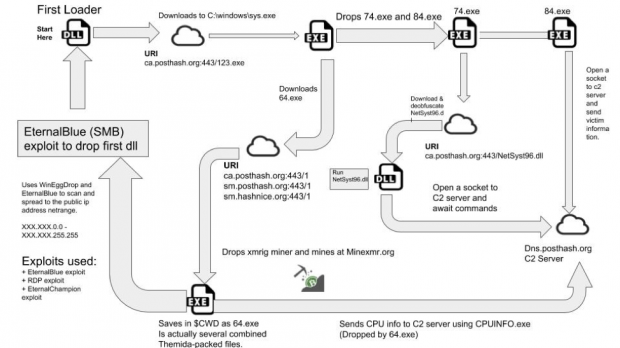
Свое название новый червь получил из-за того, что он использует инструмент под названием ZombieBoyTools для установки первой вредоносной dll.

Несмотря на то, что эксперт проводит некоторые параллели между этой вредоносной программой и известным майнером MassMiner, отличия все же есть. Например, ZombieBoy использует WinEggDrop вместо MassScan для поиска новых хостов, которые можно заразить.

Использование в программе упрощенного китайского языка может указывать на то, что его автор — китайский разработчик.

Вот список эксплойтов, который использует ZombieBoy в ходе своих атак:

  • CVE-2017-9073 — RDP-уязвимость в Windows XP и Windows Server 2003;
  • CVE-2017-0143 — SMB-брешь;
  • CVE-2017-0146 — SMB-брешь.

Также ZombieBoy отличился использованием эксплойтов из арсенала АНБ — DoublePulsar и EternalBlue. После установки в системе новый червь может установить другие вредоносные программы по своему выбору. Среди таких программ могут быть кейлоггеры и вымогатели.

Также в процессе заражения устанавливается RDP-бэкдор.

Далее вредоносная программа использует XMRIG для добычи монет Monero, что позволяет злоумышленникам зарабатывать 1000 долларов ежемесячно.

Куинн подчеркнул, что данный вредонос постоянно обновляется, новые образцы выходят каждый день.

Кроме этого, ZombieBoy может обнаруживать виртуальные машины, что мешает экспертам в области безопасности изучить данный вид зловреда.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru