



Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

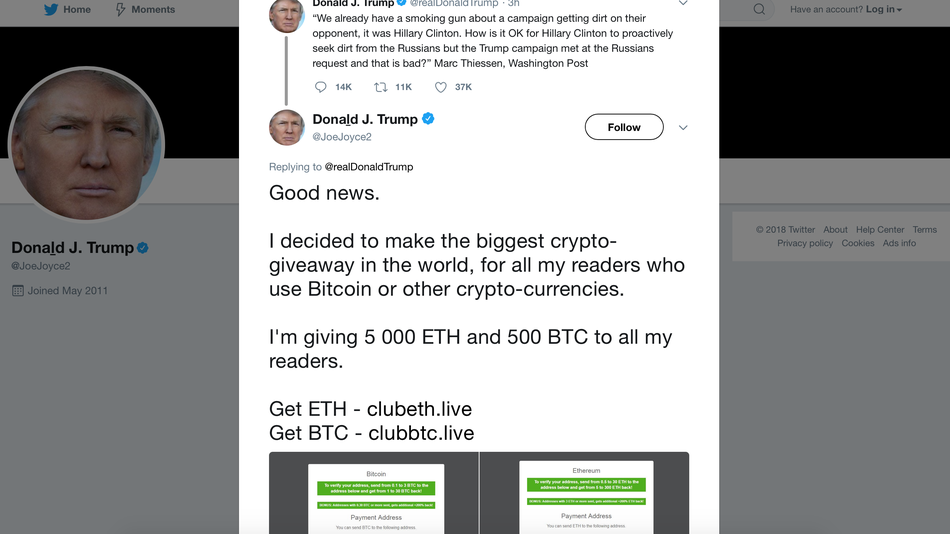
Фейковый аккаунт Twitter, грамотно замаскированный под верифицированную учетную запись нынешнего президента США Дональда Трампа, реализует интересную мошенническую схему, в которой задействована цифровая валюта.

Твит от имени якобы настоящего президента, обративший на себя внимание пользователей и специалистов, гласит:

«Хорошие новости. Я принял решение устроить крупнейшую в мире раздачу криптовалюты для своих подписчиков. Всем своим фолловерам я отдам по 5 000 ETH и 500 BTC».

Интересно, что у поддельного аккаунта даже есть галочка верификации — пользователи прежде всего обращают внимание именно на нее, так как это помогает убедиться, что учетная запись действительно принадлежит тому, за кого себя выдает.

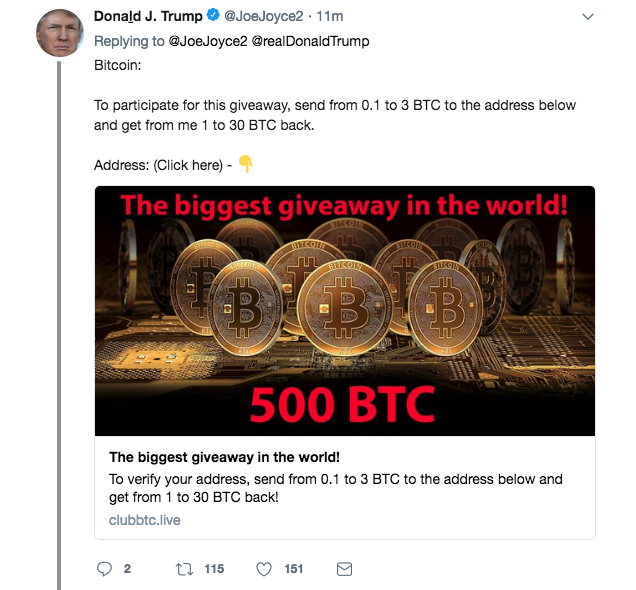
После этого сообщения «Дональд Трамп» приложил ссылку, которая позволяет отправлять криптосредства мошенникам. На данный момент кошелек преступника пополнился на 17 биткоинов — это более 128 000 долларов по текущему курсу.

Нельзя сказать, что все эти средства были получены от жертв этой кампании с поддельным Twitter-аккаунтом, однако очевидно одно — кошельком управляют киберпреступники, следовательно, все хранящиеся там средства добыты нелегальным путем.

Фейковый аккаунт отвечал на твиты настоящего Доналльда Трампа, чтобы создать видимость единого треда, который якобы поддерживает президент.

Пресс-служба Twitter предоставила официальные комментарии социальной платформы на этот счет:

«Мы в курсе подобных мошеннических схем, делаем все возможное, чтобы  пользователи не взаимодействовали с фейковыми аккаунтами. На данный момент мы тестируем новые меры противодействия поддельным учетным записям».

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru