



Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи $100 000 за взлом Bitfi.

Согласно условиям, озвученным Макафи, вознаграждение получит тот, кому удастся украсть из кошелька криптовалюту на сумму 50 долларов. На данный момент исследователям не удалось взломать кошелек.

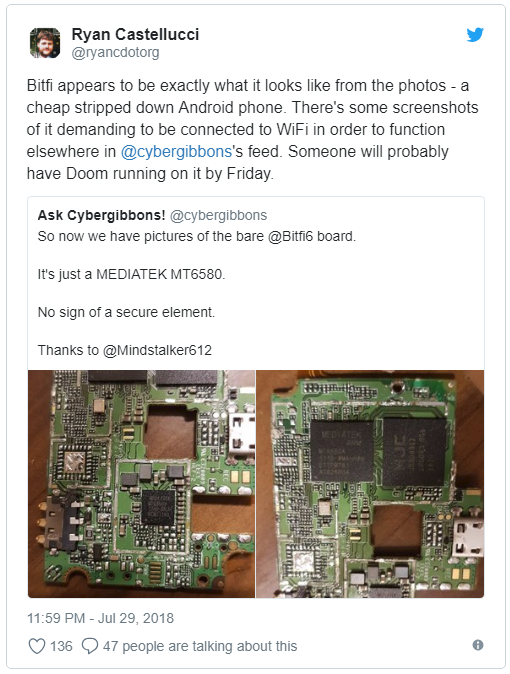
Однако они пошли другим путем — полностью исследовали его работу. Результатами исследования поделился программист Райан Кастелчуччи.

По словам Кастелчуччи, Bitfi представляет собой дешевое, усеченное по функционалу Android-устройство, сделанное на базе телефона MEDIATEK MT6580.

Исследователь опубликовал свои выводы в Twitter:

Исследователи составили список каталогов, загружаемых в память включенного устройства. Также эксперты опубликовали на Pastebin полный обзор всего, что предварительно установлено на устройстве Bitfi.

Специалистов озадачило наличие хорошо известного вредоносного пакета Adups FOTA, который представляет собой шпионскую программу, передающую сообщения, звонки и данные о местоположении на сервер, расположенный в Китае.

Такая скрытая передача данных осуществляется каждый 72 часа.

Еще одним сомнительным компонентом стало китайское приложение Baidu. Оно, как известно, имеет встроенную функцию отслеживания Wi-Fi и GPS — просто подарок для кибершпионов.

Сам Макафи довольно спокойно отнесся к выводам, которые представили исследователи, уточнив, что кошелек действительно является неким маленьким подобием телефона.

«Нет никакого внутреннего хранилища. Кошелек получает инструкции от наших серверов», — написал в Twitter эксцентричный разработчик.

Однако комментариев относительно наличия таких опасных компонентов, как Adups FOTA и Baidu от официальных представителей криптовалютного кошелька не последовало.

Напомним, что в декабре прошлого года Джон Макафи пожаловался, что его учетную запись Twitter взломали неизвестные злоумышленники. Оказалось, что преступники использовали ее для продвижения некоторых видов цифровых валют, которые не пользовались большой популярностью.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru