



Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптокошелек от Макафи передает персональные данные китайскому серверу

Криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи $100 000 за взлом Bitfi.

Согласно условиям, озвученным Макафи, вознаграждение получит тот, кому удастся украсть из кошелька криптовалюту на сумму 50 долларов. На данный момент исследователям не удалось взломать кошелек.

Однако они пошли другим путем — полностью исследовали его работу. Результатами исследования поделился программист Райан Кастелчуччи.

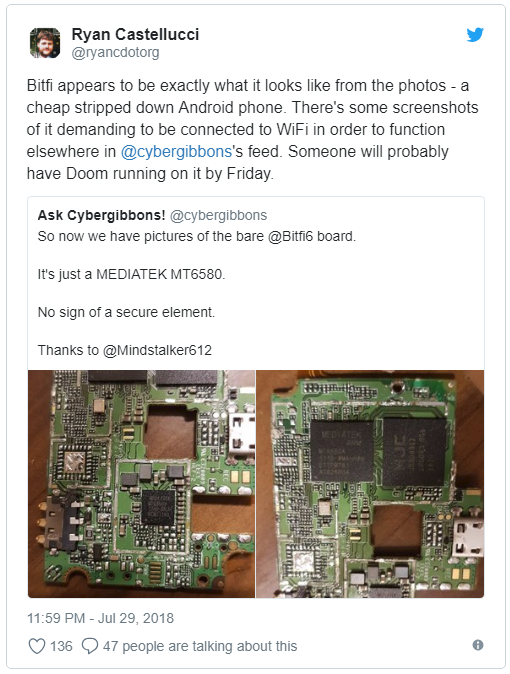
По словам Кастелчуччи, Bitfi представляет собой дешевое, усеченное по функционалу Android-устройство, сделанное на базе телефона MEDIATEK MT6580.

Исследователь опубликовал свои выводы в Twitter:

Исследователи составили список каталогов, загружаемых в память включенного устройства. Также эксперты опубликовали на Pastebin полный обзор всего, что предварительно установлено на устройстве Bitfi.

Специалистов озадачило наличие хорошо известного вредоносного пакета Adups FOTA, который представляет собой шпионскую программу, передающую сообщения, звонки и данные о местоположении на сервер, расположенный в Китае.

Такая скрытая передача данных осуществляется каждый 72 часа.

Еще одним сомнительным компонентом стало китайское приложение Baidu. Оно, как известно, имеет встроенную функцию отслеживания Wi-Fi и GPS — просто подарок для кибершпионов.

Сам Макафи довольно спокойно отнесся к выводам, которые представили исследователи, уточнив, что кошелек действительно является неким маленьким подобием телефона.

«Нет никакого внутреннего хранилища. Кошелек получает инструкции от наших серверов», — написал в Twitter эксцентричный разработчик.

Однако комментариев относительно наличия таких опасных компонентов, как Adups FOTA и Baidu от официальных представителей криптовалютного кошелька не последовало.

Напомним, что в декабре прошлого года Джон Макафи пожаловался, что его учетную запись Twitter взломали неизвестные злоумышленники. Оказалось, что преступники использовали ее для продвижения некоторых видов цифровых валют, которые не пользовались большой популярностью.

Подпишитесь на новости

В 5G-смартфоны хотят поселить Кузнечика, но модемы пока не готовы

Надписи «поддерживает 5G» для российского рынка в перспективе может оказаться мало. Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Срок — 1 марта 2032 года: производителям предлагают заранее подготовиться. О проекте сообщает РБК.

Пока это инициатива, не утверждённое правило. Длинный переходный период нужен для появления совместимых устройств.

Главная загвоздка находится внутри смартфона. Как объясняют опрошенные эксперты, шифрованием радиоканала занимается модем, а используемые чипы Qualcomm и Unisoc российский алгоритм не поддерживают.

Просто поменять сим-карту не получится: для массового внедрения нужна аппаратная поддержка.

По оценке главы «Сигналтека» Алексея Алясева, поддержка в телефонах может появиться не раньше 2030 года. Доработка базовых станций для шифрования радиоканала тоже потребует времени и денег.

При этом объявлять нынешним смартфонам цифровую пенсию рано. В Минцифры заявили, что зарубежные устройства без российского шифра смогут работать в 5G как обычно.

Базовая станция должна включать отечественное шифрование, только если его поддерживает телефон. Порядок применения требований после 2032 года, включая уже купленные аппараты, ещё уточнят.

Напомним, 5G на частоте 4,9 ГГц в России пока ограничивается пилотными зонами.

RSS: Новости на портале Anti-Malware.ru